Uw volledige ISO/IEC 27001 ISMS, op maat gemaakt in minuten
Blueprint by Aegora GRC zet vijf eenvoudige invoervelden om in een complete, op maat gemaakte set informatiebeveiligingsbeleid, procedures, registers en sjablonen — de volledig gedocumenteerde ISMS-basis die uw auditor verwacht, en volledig bewerkbaar.
De volledige kit is gratis met een account — geen creditcard, geen proeflimiet.
Plus een gratis expertconsult van 1 uur
Gratis · geen creditcard · geen abonnement
- ISO/IEC 27001:2022 · clausules 4–10 + Annex A
- Geen creditcard nodig
- Direct toegang na registratie
- Gratis — geen abonnement
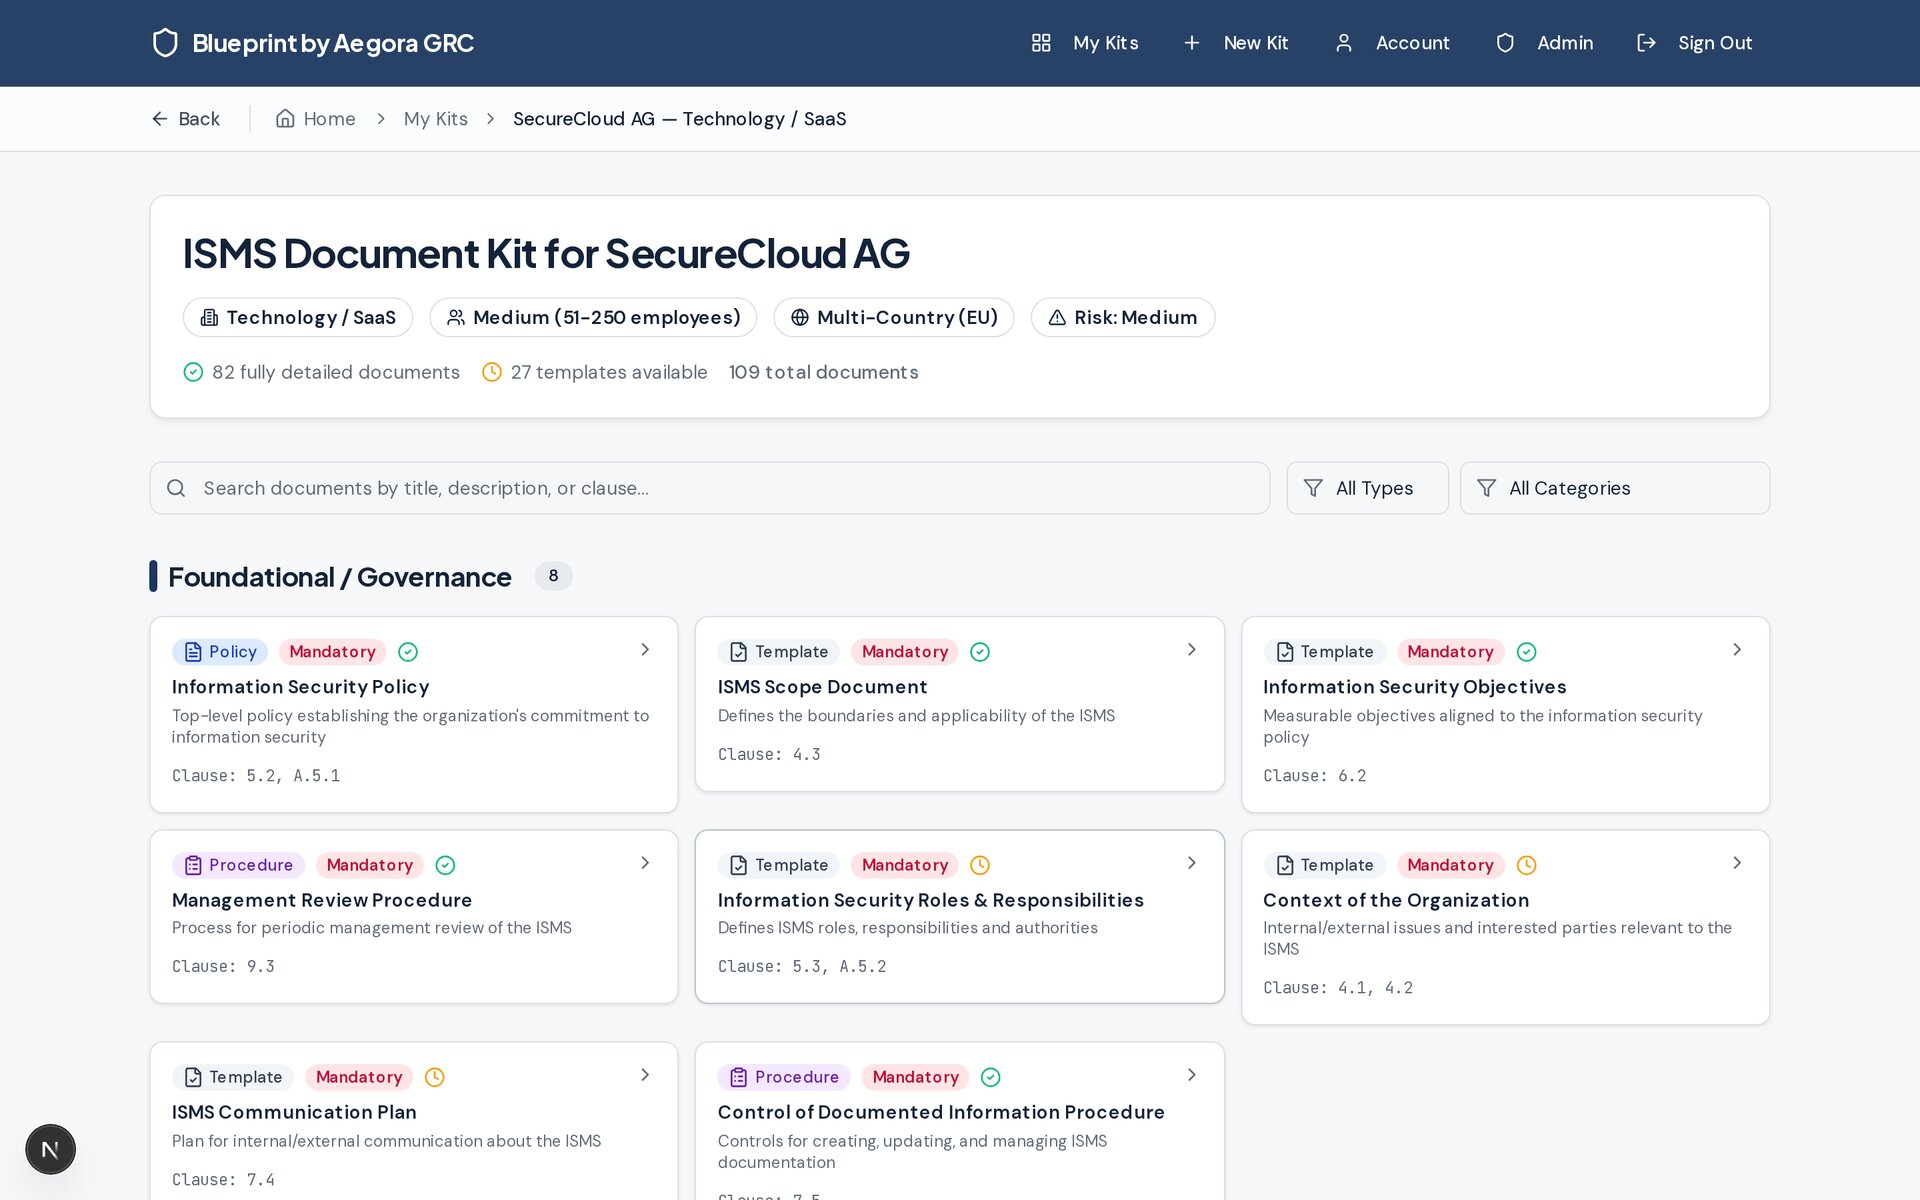
109
ISMS-documenten
19
Verplichte documenten inbegrepen
93
Annex A-controls in kaart gebracht
Gratis
Voor de volledige kit
Deblokkeer security reviews deze week, niet volgend kwartaal
Beantwoord security-vragenlijsten snel
Overhandig enterprise-kopers een complete, professionele ISMS-documentenset en houd de deal in beweging.
Bespaar de $30.000+ aan advieskosten
ISO/IEC 27001-projecten met consultants in de VS kosten doorgaans $30.000–50.000. Begin in plaats daarvan met een kant-en-klare, op maat gemaakte kit.
Een gedocumenteerd ISMS in een middag
Vijf invoervelden, een volledige documentenset in enkele minuten, bewerkbare Word- en PDF-bestanden die u bezit.
De volledige documentatiekit is gratis — u betaalt alleen als u expertadvies wilt.
Regelgevingsdekking
Hoe ISO/IEC 27001 de regels dekt die voor u gelden
Met ISO/IEC 27001 dekt u al een groot deel van wat andere normen en regelgeving in uw markt vereisen. Bij de resterende hiaten helpen onze consultants.
Relevante kaders in United States
Gedekt door uw ISO/IEC 27001-documentatie
Selecteer een kader voor de uitsplitsing
AICPA Trust Services Criteria (SOC 2)
Gemapt op ISO/IEC 27001:2022
- Data Privacy (48%)
- Business Continuity & Disaster Recovery (33%)
- Data Classification & Handling (56%)
- Identification & Authentication (80%)
- Physical & Environmental Security (62%)
- Security, Compliance & Resilience Governance (30%)
- Third-Party Management (83%)
- Human Resources Security (68%)
- Continuous Monitoring (66%)
- Risk Management (54%)
- Network Security (58%)
- Incident Response (68%)
- Asset Management (77%)
- Cryptographic Protections (63%)
- Change Management (47%)
- Information Assurance (41%)
- Compliance (64%)
- Security Awareness & Training (32%)
- Project & Resource Management (69%)
- Technology Development & Acquisition (63%)
- Vulnerability & Patch Management (80%)
- Configuration Management (62%)
- Endpoint Security (33%)
- Threat Management (55%)
- Secure Engineering & Architecture (76%)
- Artificial Intelligence & Autonomous Technologies (0%)
- Capacity & Performance Planning (52%)
- Security Operations (73%)
- Cloud Security (59%)
- Mobile Device Management (53%)
Indicatieve overlap berekend met het Secure Controls Framework (SCF) 2026.3, ervan uitgaande dat alle 93 Annex A-maatregelen van ISO/IEC 27001:2022 zijn geïmplementeerd. Na het inloggen beoordeelt uw dashboard uw eigen verklaring van toepasselijkheid. Geen compliancebeoordeling of juridisch advies.
Gebouwd voor de mensen die ISO/IEC 27001 beheren
Wat u ook hierheen bracht, u heeft snel geloofwaardige documentatie nodig — zonder een project van zes cijfers.
Oprichters & CTO’s
Een enterprise-prospect stuurde zojuist een beveiligingsvragenlijst met de vraag naar ISO/IEC 27001.
Toon deze week een complete, professionele ISMS-documentatieset — niet volgend kwartaal — en houd de deal in beweging.
IT- & Securitymanagers
U bent verantwoordelijk voor het certificeringsproject, maar heeft geen dedicated complianceteam of budget voor maanden consultancy.
Begin met een coherente, kruislings gerefereerde kit met duidelijke bewerkbare secties, zodat u tijd besteedt aan implementeren — niet aan schrijven.
Consultants & vCISO’s
Het steeds opnieuw opbouwen van hetzelfde beleid voor elke klant vreet aan uw marge.
Stel op maat gemaakte kits samen voor meerdere bedrijfsprofielen en focus uw declarabele uren op advies en audits.
Compliance- & Kwaliteitsleiders
U moet precies weten welke documenten de standaard vereist en bewijzen dat er niets ontbreekt.
Elk document is gemarkeerd als verplicht of optioneel en gekoppeld aan clausules 4–10 en de 93 Annex A-controls.
Alles wat u nodig heeft voor een certificeerbaar ISMS
Speciaal gebouwd voor ISO/IEC 27001:2022 — geen generiek sjablonenpakket. Elk document is coherent, kruislings gerefereerd en afgestemd op uw organisatie.
Complete documentenkit
Ontvang een volledige, op maat gemaakte ISO/IEC 27001:2022 ISMS-set — beleid, procedures, registers en sjablonen — op één plek.
Op maat voor uw bedrijf
Vijf eenvoudige scope-invoervelden passen elk document aan uw branche, omvang, geografie en risicobereidheid aan.
Afgestemd op Annex A
Gekoppeld aan de 93 Annex A-controls met een aanpasbare Statement of Applicability ingebouwd.
Auditklare documenten
Professionele documentbeheer, versiebeheer en classificatie op elke pagina — het gedocumenteerde ISMS dat uw auditor bij certificering beoordeelt.
Minuten, niet maanden
Sla de lege pagina over. Produceer een coherent, kruislings gerefereerd ISMS in een middag in plaats van kwartalen.
Word & PDF export
Download volledig opgemaakte, bewerkbare Word- en PDF-bestanden die u bezit en kunt verfijnen voor uw organisatie.
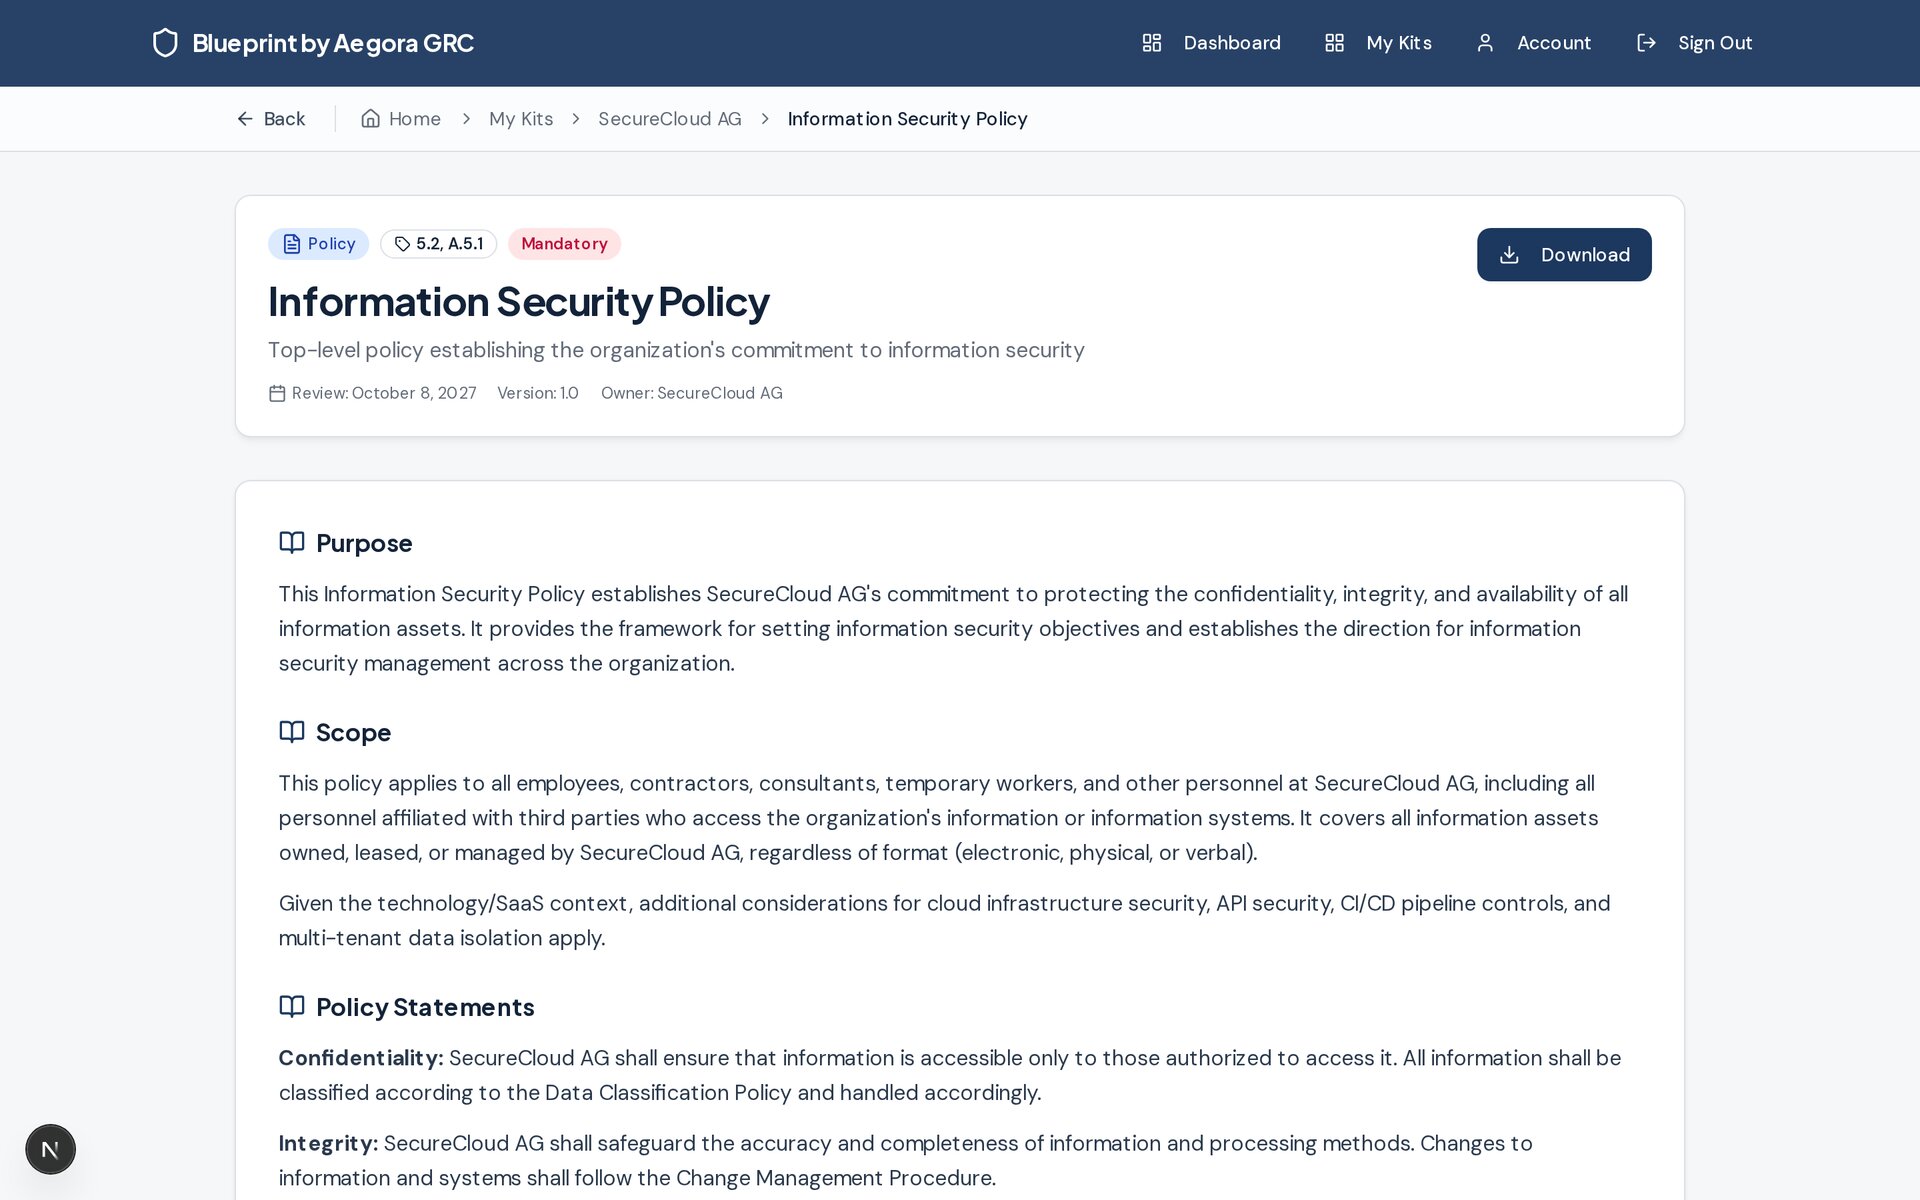
Documenten die daadwerkelijk bij uw organisatie passen
In plaats van sjablonen te zoeken en aan elkaar te naaien, krijgt u een consistente kit waarin elk beleid, elke procedure en elk register uw werkelijke scope weerspiegelt.
- Branche, omvang, geografie en risicobereidheid verwerkt in elk document
- Bewerkbare uitlichtsecties tonen precies wat u moet aanpassen
- Consistent documentbeheer, versiebeheer en classificatie
- Aanpasbare Statement of Applicability voor alle Annex A-controls
Van nul naar een volledig gedocumenteerd ISMS in drie stappen
Beschrijf uw organisatie
Beantwoord vijf snelle vragen over uw bedrijf, branche, omvang, footprint en risicobereidheid.
Ontvang uw maatwerkkit
Wij stellen in seconden een complete, op maat gemaakte ISMS-documentatieset samen die is afgestemd op ISO/IEC 27001:2022.
Pas aan & exporteer
Verfijn bewerkbare secties en download vervolgens gepolijste Word- en PDF-documenten die klaar zijn voor de beoordeling van uw auditor.
Consultantkwaliteit, gratis
Zie hoe een op maat gemaakte kit zich verhoudt tot de gebruikelijke manieren om ISO/IEC 27001-documentatie te verkrijgen.
| Een consultant inhuren | Gratis sjablonen | Blueprint by Aegora GRC-kit | |
|---|---|---|---|
| Kosten | Dagen declarabele consultancy | Gratis of goedkoop | Gratis |
| Tijd tot een complete versie | Weken tot maanden | Weken aan elkaar naaien | Minuten |
| Op maat voor uw scope | |||
| ISO/IEC 27001:2022 clausules 4–10 + Annex A | |||
| Verplicht vs optioneel duidelijk gemarkeerd | |||
| Bewerkbare Word & PDF die u bezit |
Gratis kit. Experthulp wanneer u die nodig hebt.
De volledige documentatiekit is gratis. Wilt u praktische hulp bij de implementatie, dan staan onze consultants klaar.
Volledige documentatiekit
Alles inbegrepen — gratis met een account.
Gratis
Geen creditcard vereist
- Alle 109 documenten, incl. de 19 verplichte
- Onbeperkte Word & PDF downloads
- Aanpasbare Statement of Applicability
- Maatwerk voor meerdere bedrijfsprofielen
- Bewerkbare opmaak van certificeringskwaliteit
- Geen creditcard nodig
- Direct toegang na registratie
- Gratis — geen abonnement
Expertadvies
Implementatie, gap-analyse en auditvoorbereiding door ISO/IEC 27001-specialisten.
Scope en prijs op maat
Gratis expertconsult van 1 uur
Plan een persoonlijk gesprek met een ISO/IEC 27001-specialist om uw kit door te nemen en de volgende stappen te bepalen — gratis.
- Gap-analyse ten opzichte van ISO/IEC 27001 en lokale regelgeving
- Implementatieondersteuning & risicoanalyse-workshops
- Interne audit & voorbereiding op de certificeringsaudit
- Doorlopende vCISO- & compliance-ondersteuning
Advies- & implementatiediensten
Deskundige hulp bij het implementeren, beheren en certificeren van uw ISMS
Begeleide implementatie
Praktische, stapsgewijze ondersteuning bij de uitrol van het volledige ISMS — zodat de documentenkit samen met uw team een werkend managementsysteem wordt.
Auditdiensten
Interne audits, gap-assessments en certificeringsgereedheidsreviews om te bevestigen dat uw maatregelen standhouden voordat de certificerende instelling komt.
Workshops & training
Tailored workshops and awareness sessions that upskill your staff on ISO 27001:2022, risk management and their security responsibilities.
vCISO-diensten
Een virtuele CISO voor doorlopend beveiligingsleiderschap, risicobeheer en een ISMS dat effectief blijft en continu verbetert.
Aangepaste scope & prijzen — vertel ons wat u nodig heeft.
Vertrouwd door security- en complianceteams
“We hadden in een middag een verdedigbaar ISMS. Wat vroeger een consultancy-opdracht van zes maanden was, is nu een startpunt dat we daadwerkelijk bezitten.”
Lukas Meier
CISO, FinTech scale-up
“De documenten zijn echt op maat gemaakt — geen generieke standaardteksten. Onze auditor merkte op hoe coherent en kruislings gerefereerd alles was.”
Sabine Keller
Hoofd IT, Gezondheidszorg
“De Verklaring van Toepasselijkheid en de registers alleen al bespaarden ons weken. Dat de volledige kit gratis is, maakte de beslissing makkelijk.”
Anna Lindqvist
Complianceleider, SaaS
“Duidelijk documentbeheer, versiebeheer en classificatie op elke pagina. Het ziet eruit alsof het van een top-tier consultancy komt.”
Marcus Feld
COO, Managed Services
Veelgestelde vragen
Duidelijke antwoorden op de meest gestelde vragen.
Is dit afgestemd op de huidige ISO/IEC 27001:2022-standaard?
De kit koppelt hoofdstukken 4–10 en alle 93 Annex A-maatregelen en markeert 19 kerndocumenten. ISO/IEC 27001 vereist gedocumenteerde informatie, geen vast aantal bestanden. Toepasselijkheid hangt af van risico’s en verplichtingen.
Zorgen deze documenten ervoor dat ik gecertificeerd word?
Ze geven u de volledige documentatie die een auditor verwacht, afgestemd op uw scope. Certificering vereist ook het implementeren van de controls en het slagen voor een audit door een geaccrediteerde certificeringsinstantie — ons consultancyteam kan daarbij helpen als u dat nodig heeft.
Is het echt gratis?
Ja. Maak een account aan en ontvang alle documenten met onbeperkte Word- en PDF-downloads — geen creditcard, geen abonnement, geen proeflimiet. Wij verdienen aan optionele adviesdiensten.
Wat kost advies?
Advies wordt afgestemd op uw behoeften — van een enkele gap-analyse tot volledige implementatie en auditvoorbereiding. Begin met een gratis consult van 1 uur, daarna doen wij een voorstel tegen een vaste prijs.
Kan ik de documenten bewerken?
Absoluut. Elk document exporteert als een bewerkbaar Word-bestand (en PDF), met gemarkeerde secties die precies tonen wat u moet aanpassen aan uw organisatie.
Ik ben consultant — kan ik het voor meerdere klanten gebruiken?
Ja. U kunt meerdere bedrijfsprofielen aanmaken en voor elk een op maat gemaakte kit samenstellen.
Bouw vandaag uw ISO/IEC 27001 ISMS
Maak een gratis account aan en ontvang de volledige, op maat gemaakte documentenset. Praktische hulp nodig? Onze consultants zijn één klik verwijderd.
Plus een gratis expertconsult van 1 uur
Volledige kit — gratis
Plus een gratis expertconsult van 1 uur