Tout votre SMSI ISO/IEC 27001, sur mesure en quelques minutes
Blueprint by Aegora GRC transforme cinq informations simples en un ensemble complet et sur mesure de politiques, procédures, registres et modèles de sécurité de l’information — le socle ISMS entièrement documenté que votre auditeur attend, et entièrement modifiable.
Le kit complet est gratuit avec un compte — sans carte bancaire, sans limite d’essai.
Plus 1 heure de consultation d’expert offerte
Gratuit · sans carte bancaire · sans abonnement
- ISO/IEC 27001:2022 · chapitres 4–10 + Annexe A
- Aucune carte bancaire requise
- Accès immédiat après l’inscription
- Gratuit — sans abonnement
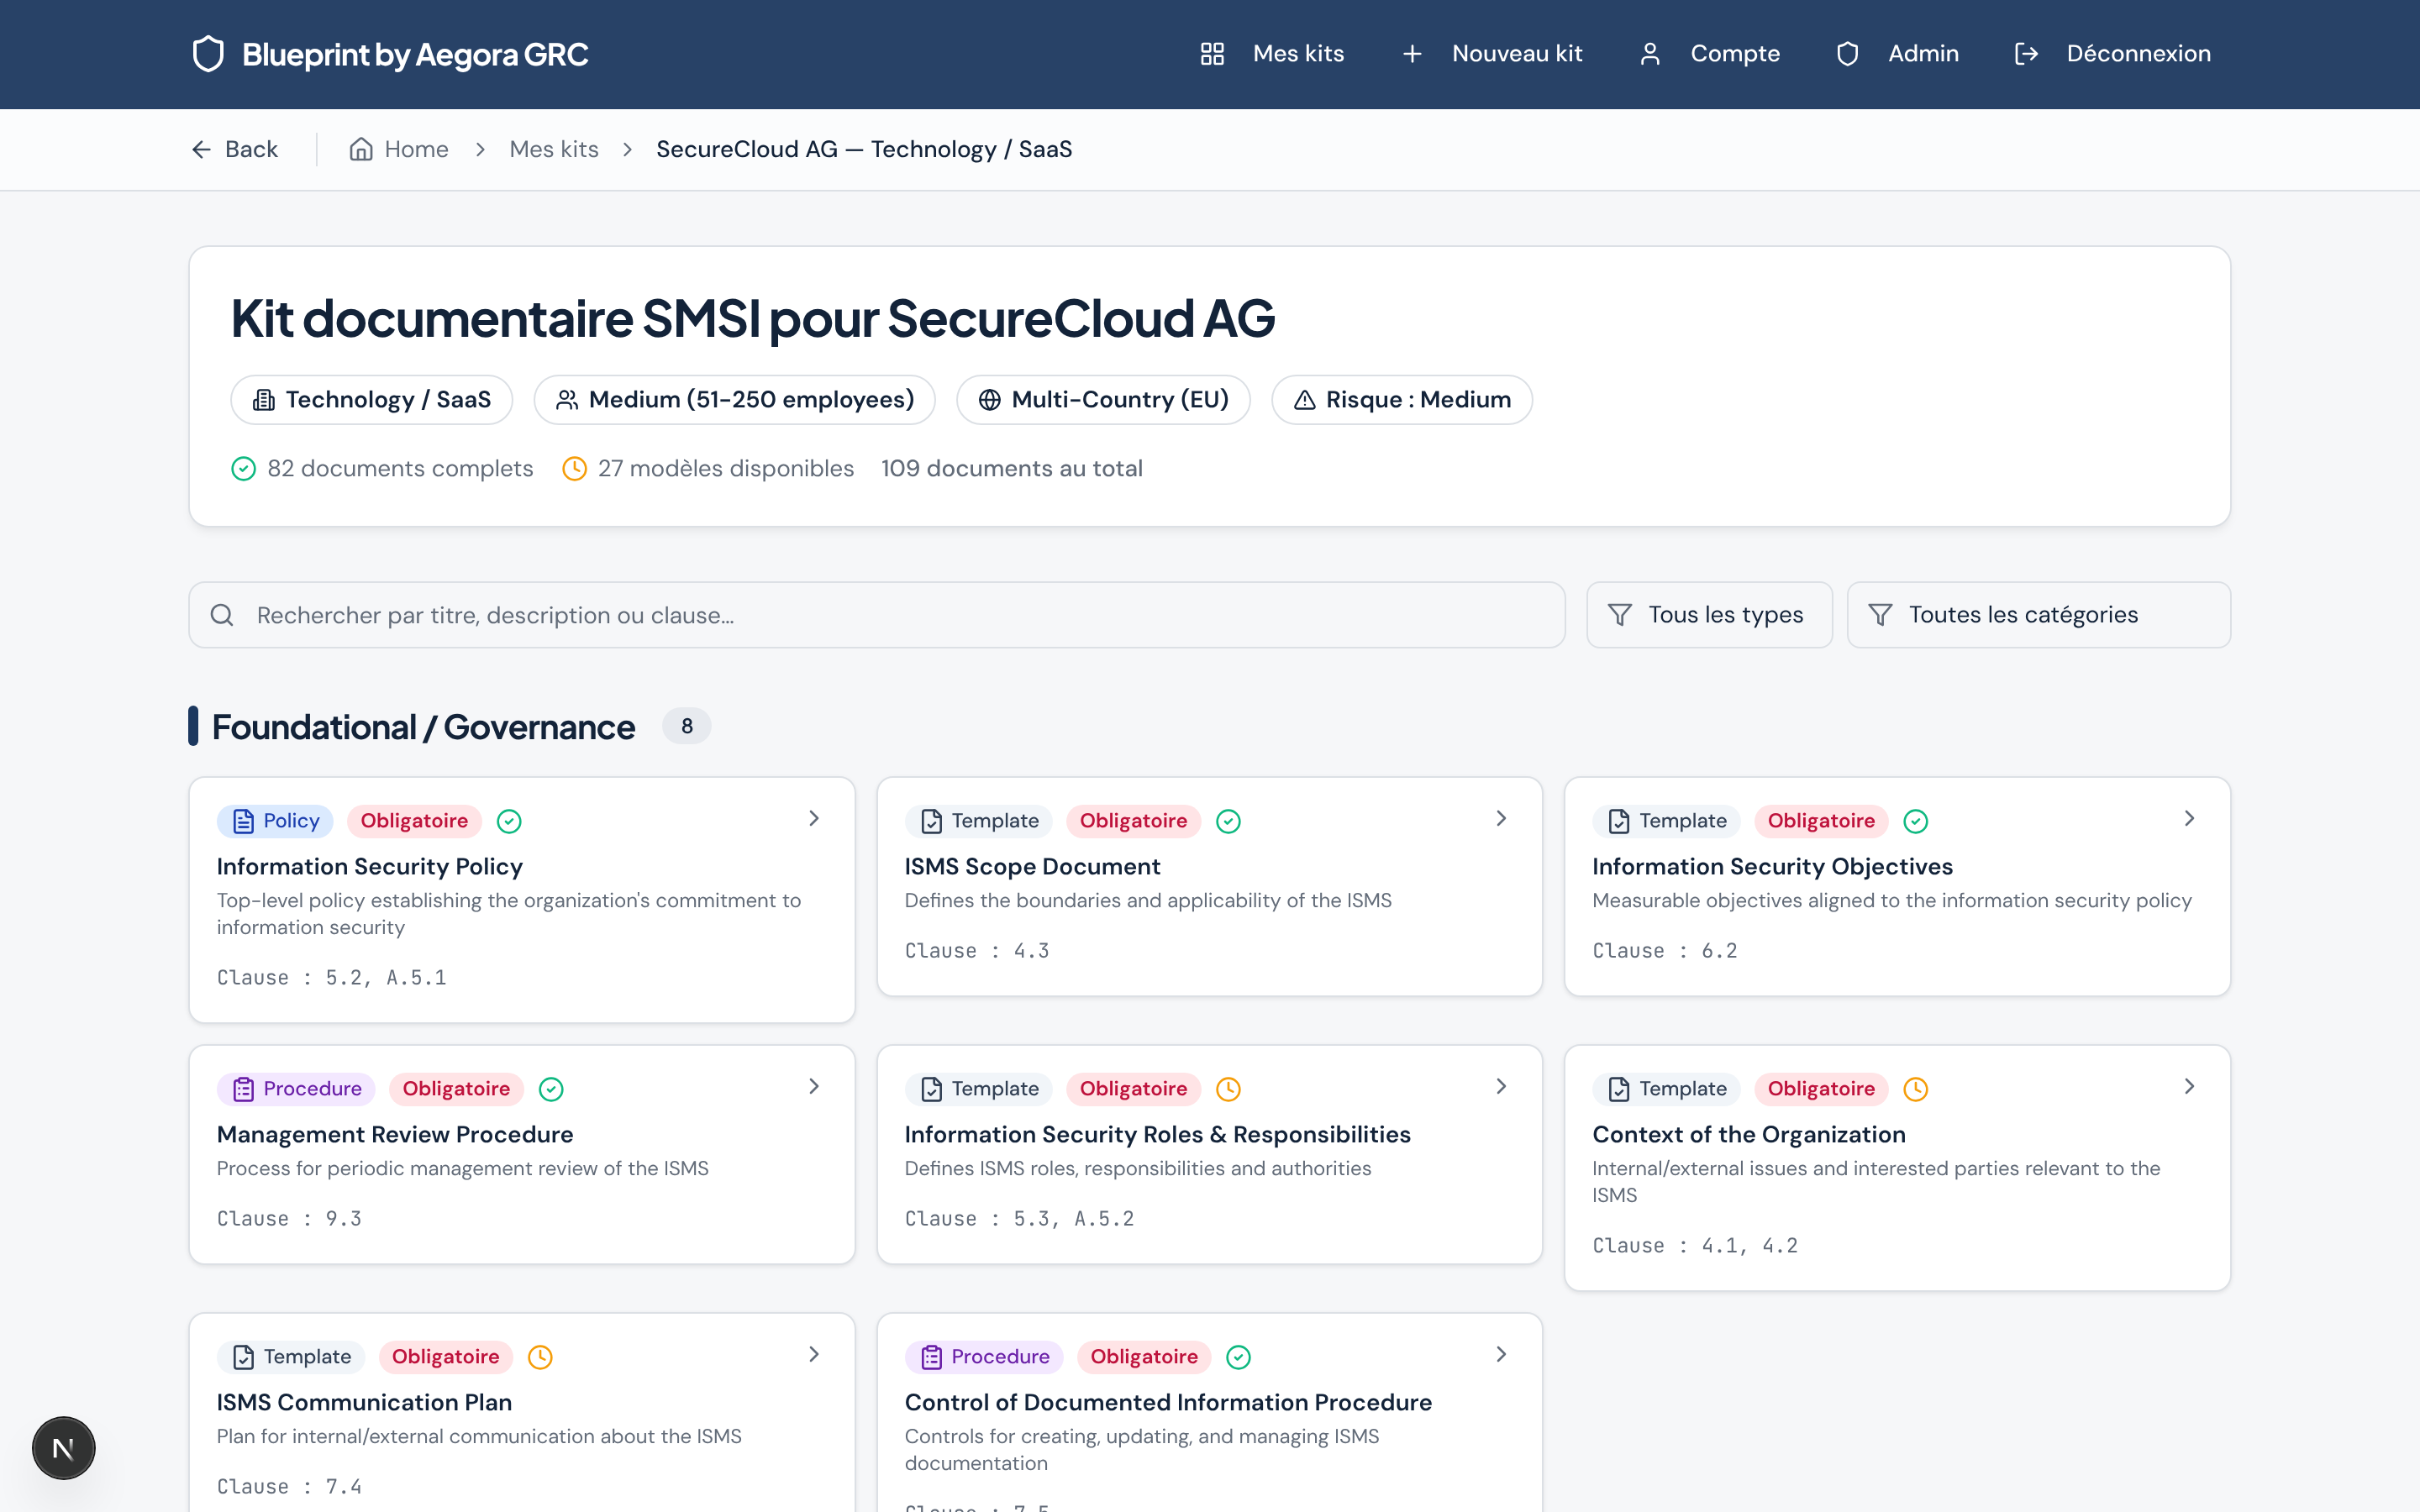
109
Documents SMSI
19
Documents obligatoires inclus
93
Mesures de l’Annexe A couvertes
Gratuit
Pour le kit complet
Débloquez vos audits de sécurité cette semaine, pas le trimestre prochain
Répondez rapidement aux questionnaires de sécurité
Remettez aux acheteurs entreprise un ensemble de documents ISMS complet et professionnel et faites avancer la transaction.
Évitez une facture de conseil de plus de 30 000 $
Les projets ISO/IEC 27001 menés par des consultants aux États-Unis coûtent généralement entre 30 000 $ et 50 000 $. Partez plutôt d'un kit personnalisé prêt à l'emploi.
Un SMSI documenté en un après-midi
Cinq informations, un ensemble complet de documents en quelques minutes, fichiers Word et PDF modifiables qui vous appartiennent.
Le kit documentaire complet est gratuit — vous ne payez que si vous souhaitez un accompagnement d’expert.
Couverture réglementaire
Comment l’ISO/IEC 27001 couvre les règles qui s’appliquent à vous
Mettre en œuvre l’ISO/IEC 27001 couvre déjà une grande partie des exigences des autres normes et réglementations de votre marché. Pour les écarts restants, nos consultants vous accompagnent.
Référentiels pertinents en/au United States
Couvert par votre documentation ISO/IEC 27001
Sélectionnez un référentiel pour voir le détail
AICPA Trust Services Criteria (SOC 2)
Correspondance avec ISO/IEC 27001:2022
- Data Privacy (48%)
- Business Continuity & Disaster Recovery (33%)
- Data Classification & Handling (56%)
- Identification & Authentication (80%)
- Physical & Environmental Security (62%)
- Security, Compliance & Resilience Governance (30%)
- Third-Party Management (83%)
- Human Resources Security (68%)
- Continuous Monitoring (66%)
- Risk Management (54%)
- Network Security (58%)
- Incident Response (68%)
- Asset Management (77%)
- Cryptographic Protections (63%)
- Change Management (47%)
- Information Assurance (41%)
- Compliance (64%)
- Security Awareness & Training (32%)
- Project & Resource Management (69%)
- Technology Development & Acquisition (63%)
- Vulnerability & Patch Management (80%)
- Configuration Management (62%)
- Endpoint Security (33%)
- Threat Management (55%)
- Secure Engineering & Architecture (76%)
- Artificial Intelligence & Autonomous Technologies (0%)
- Capacity & Performance Planning (52%)
- Security Operations (73%)
- Cloud Security (59%)
- Mobile Device Management (53%)
Recouvrement indicatif calculé avec le Secure Controls Framework (SCF) 2026.3, en supposant que les 93 mesures de l’annexe A de l’ISO/IEC 27001:2022 sont mises en œuvre. Après connexion, votre tableau de bord évalue votre propre déclaration d’applicabilité. Il ne s’agit ni d’une évaluation de conformité ni d’un avis juridique.
Conçu pour celles et ceux qui portent l’ISO/IEC 27001
Quelle que soit la raison de votre visite, il vous faut rapidement une documentation crédible — sans projet à six chiffres.
Fondateurs et CTO
Un grand compte vient de vous envoyer un questionnaire de sécurité exigeant l’ISO/IEC 27001.
Présentez dès cette semaine un ensemble documentaire SMSI complet et professionnel — pas au prochain trimestre — et faites avancer la vente.
Responsables IT et sécurité
Vous pilotez le projet de certification, sans équipe conformité dédiée ni budget pour des mois de conseil.
Partez d’un kit cohérent et référencé, aux sections modifiables clairement identifiées : consacrez votre temps à la mise en œuvre, pas à la rédaction.
Consultants et vCISO
Réécrire les mêmes politiques pour chaque client grignote votre marge.
Créez des kits sur mesure pour plusieurs profils d’entreprise et consacrez vos heures facturables au conseil et aux audits.
Responsables conformité et qualité
Vous devez savoir exactement quels documents la norme exige et prouver qu’il ne manque rien.
Chaque document est signalé comme obligatoire ou facultatif et rattaché aux chapitres 4–10 ainsi qu’aux 93 mesures de l’Annexe A.
Tout ce qu’il faut pour un SMSI certifiable
Conçu spécifiquement pour l’ISO/IEC 27001:2022 — pas un pack de modèles générique. Chaque document est cohérent, référencé et adapté à votre organisation.
Kit documentaire complet
Obtenez un SMSI ISO/IEC 27001:2022 complet et sur mesure — politiques, procédures, registres et modèles — en un seul endroit.
Adapté à votre entreprise
Cinq paramètres de périmètre simples adaptent chaque document à votre secteur, votre taille, votre implantation et votre appétence au risque.
Aligné sur l’Annexe A
Rattaché aux 93 mesures de l’Annexe A, avec une Déclaration d’applicabilité (DdA) personnalisable intégrée.
Documents prêts pour l’auditeur
Maîtrise documentaire, gestion des versions et classification professionnelles sur chaque page — l’ISMS documenté que votre auditeur examine lors de la certification.
Des minutes, pas des mois
Fini la page blanche. Produisez un SMSI cohérent et référencé en un après-midi plutôt qu’en plusieurs trimestres.
Export Word et PDF
Téléchargez des fichiers Word et PDF entièrement mis en forme et modifiables, qui vous appartiennent et que vous pouvez adapter à votre organisation.
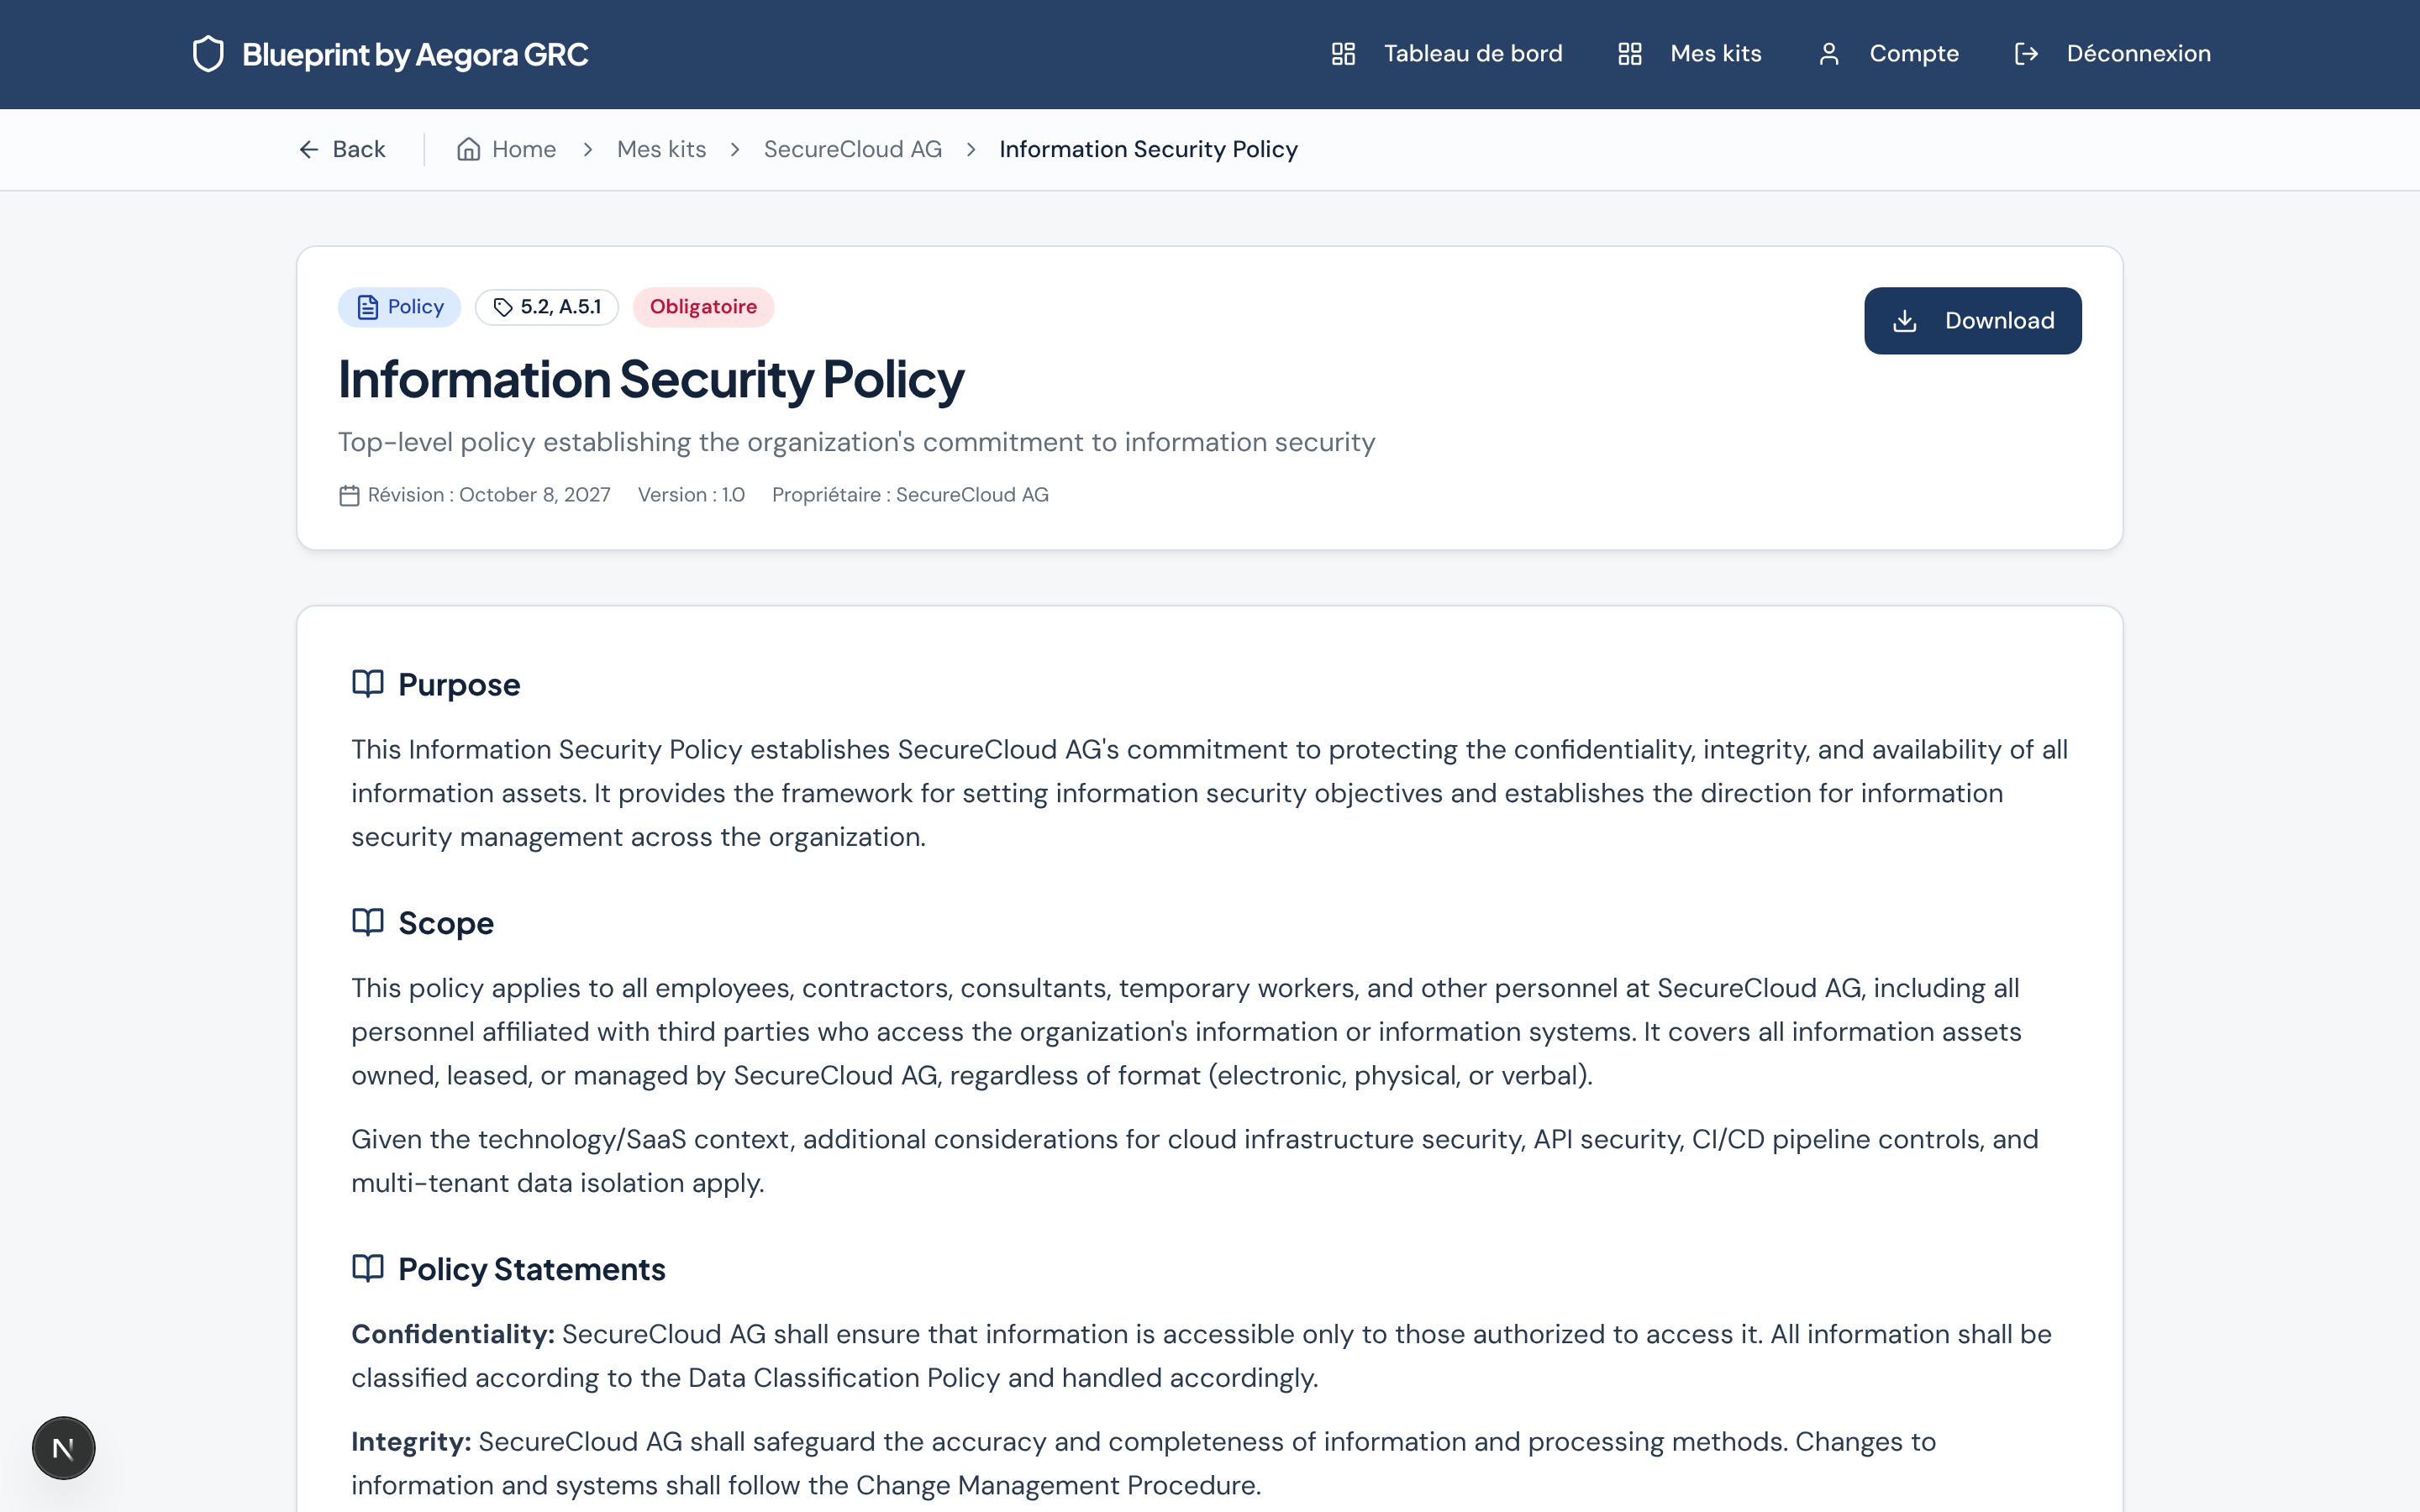
Des documents réellement adaptés à votre organisation
Au lieu de chercher des modèles et de les assembler, obtenez un kit homogène où chaque politique, procédure et registre reflète votre périmètre réel.
- Secteur, taille, implantation et appétence au risque intégrés à chaque document
- Des encadrés modifiables indiquent précisément ce qu’il faut personnaliser
- Maîtrise documentaire, versions et classification homogènes
- Déclaration d’applicabilité personnalisable couvrant toutes les mesures de l’Annexe A
De zéro à un ISMS entièrement documenté en trois étapes
Décrivez votre organisation
Répondez à cinq questions rapides sur votre entreprise, votre secteur, votre taille, votre implantation et votre appétence au risque.
Recevez votre kit sur mesure
Nous assemblons en quelques secondes un ensemble documentaire SMSI complet et sur mesure, aligné sur l’ISO/IEC 27001:2022.
Personnalisez et exportez
Affinez les sections modifiables, puis téléchargez des documents Word et PDF soignés, prêts pour l’examen de votre auditeur.
La qualité d’un consultant, gratuitement
Comparez un kit sur mesure aux moyens habituels d’obtenir une documentation ISO/IEC 27001.
| Engager un consultant | Modèles gratuits | Kit Blueprint by Aegora GRC | |
|---|---|---|---|
| Coût | Des jours de conseil facturés | Gratuit ou bon marché | Gratuit |
| Délai jusqu’à un projet complet | Des semaines, voire des mois | Des semaines d’assemblage | Quelques minutes |
| Adapté à votre périmètre | |||
| ISO/IEC 27001:2022 chapitres 4–10 + Annexe A | |||
| Obligatoire ou facultatif clairement signalé | |||
| Word et PDF modifiables qui vous appartiennent |
Kit gratuit. Un expert quand vous en avez besoin.
Le kit documentaire complet est gratuit. Si vous souhaitez un accompagnement concret pour sa mise en œuvre, nos consultants sont prêts.
Kit documentaire complet
Tout inclus — gratuit avec un compte.
Gratuit
Aucune carte de crédit requise
- Les 109 documents, dont les 19 obligatoires
- Téléchargements Word et PDF illimités
- Déclaration d’applicabilité personnalisable
- Kits sur mesure pour plusieurs profils d’entreprise
- Mise en forme modifiable de qualité certification
- Aucune carte bancaire requise
- Accès immédiat après l’inscription
- Gratuit — sans abonnement
Conseil d’experts
Mise en œuvre, analyse des écarts et préparation à l’audit par des spécialistes ISO/IEC 27001.
Périmètre et tarif sur mesure
1 heure de consultation d’expert offerte
Réservez un entretien individuel avec un spécialiste ISO/IEC 27001 pour passer en revue votre kit et planifier la suite — gratuitement.
- Analyse des écarts par rapport à l’ISO/IEC 27001 et aux réglementations locales
- Accompagnement à la mise en œuvre et ateliers d’analyse des risques
- Audit interne et préparation à l’audit de certification
- Accompagnement continu vCISO et conformité
Services de conseil & de mise en œuvre
Un accompagnement expert pour mettre en œuvre, exploiter et certifier votre SMSI
Mise en œuvre accompagnée
Un accompagnement concret, étape par étape, pour déployer l’ensemble du SMSI — et transformer le kit documentaire en un système de management opérationnel avec votre équipe.
Services d’audit
Audits internes, analyses d’écarts et revues de préparation à la certification pour vérifier que vos mesures tiennent avant l’arrivée de l’organisme certificateur.
Ateliers & formations
Tailored workshops and awareness sessions that upskill your staff on ISO 27001:2022, risk management and their security responsibilities.
Services de vCISO
Un RSSI virtuel pour assurer un pilotage continu de la sécurité, gérer les risques et garder votre SMSI efficace et en amélioration constante.
Périmètre et tarif sur mesure — dites-nous ce dont vous avez besoin.
Adopté par des équipes sécurité et conformité
“Nous avions un SMSI solide en un après-midi. Ce qui représentait six mois de mission de conseil est devenu un point de départ qui nous appartient vraiment.”
Lukas Meier
CISO, scale-up FinTech
“Les documents sont véritablement sur mesure — pas du texte générique. Notre auditeur a souligné à quel point tout était cohérent et bien référencé.”
Sabine Keller
Responsable IT, santé
“La déclaration d’applicabilité et les registres nous ont à eux seuls fait gagner des semaines. Obtenir le kit complet gratuitement a rendu la décision facile.”
Anna Lindqvist
Responsable conformité, SaaS
“Maîtrise documentaire, versions et classification claires sur chaque page. On dirait le travail d’un cabinet de conseil de premier plan.”
Marcus Feld
COO, services managés
Questions fréquentes
Des réponses claires aux questions les plus courantes.
Le kit est-il aligné sur la norme actuelle ISO/IEC 27001:2022 ?
Le kit couvre les articles 4–10 et les 93 mesures de l’Annexe A, avec 19 documents de base signalés. ISO/IEC 27001 exige des informations documentées, pas un nombre fixe de fichiers. L’applicabilité dépend de vos risques et obligations.
Ces documents suffisent-ils pour être certifié ?
Ils vous fournissent toute la documentation attendue par un auditeur, adaptée à votre périmètre. La certification exige aussi de mettre en œuvre les mesures et de réussir un audit mené par un organisme de certification accrédité — notre équipe de conseil peut vous accompagner si besoin.
Est-ce vraiment gratuit ?
Oui. Créez un compte et obtenez tous les documents avec des téléchargements Word et PDF illimités — sans carte bancaire, sans abonnement, sans limite d’essai. Nous nous rémunérons grâce à des services de conseil optionnels.
Combien coûte le conseil ?
Le conseil est adapté à vos besoins — d’une simple analyse des écarts à une mise en œuvre complète avec préparation à l’audit. Commencez par une consultation gratuite d’une heure, puis nous vous proposerons un devis forfaitaire.
Puis-je modifier les documents ?
Absolument. Chaque document s’exporte en fichier Word modifiable (et en PDF), avec des sections mises en évidence indiquant précisément ce qu’il faut adapter à votre organisation.
Je suis consultant — puis-je l’utiliser pour plusieurs clients ?
Oui. Vous pouvez créer plusieurs profils d’entreprise et obtenir un kit sur mesure pour chacun.
Construisez votre SMSI ISO/IEC 27001 dès aujourd’hui
Créez un compte gratuit et obtenez l’ensemble documentaire complet et personnalisé. Besoin d’un accompagnement concret ? Nos consultants sont à un clic.
Plus 1 heure de consultation d’expert offerte
Kit complet — gratuit
Plus 1 heure de consultation d’expert offerte