Koko ISO/IEC 27001 -tietoturvajärjestelmäsi minuuteissa
Blueprint by Aegora GRC muuntaa viisi yksinkertaista syötettä täydelliseksi, räätälöidyksi tietoturvapolitiikkojen, -menettelyjen, -rekisterien ja -mallien kokonaisuudeksi – täysin dokumentoiduksi ISMS-perustaksi, jota auditoijasi odottaa, ja täysin muokattavaksi.
Koko paketti on ilmainen tilin kanssa — ei luottokorttia, ei kokeilurajoitusta.
Lisäksi ilmainen 1 tunnin asiantuntijakonsultaatio
Ilmainen · ei luottokorttia · ei tilausta
- ISO/IEC 27001:2022 · kohdat 4–10 + Annex A
- Luottokorttia ei tarvita
- Välitön pääsy rekisteröitymisen jälkeen
- Ilmainen — ei tilausta
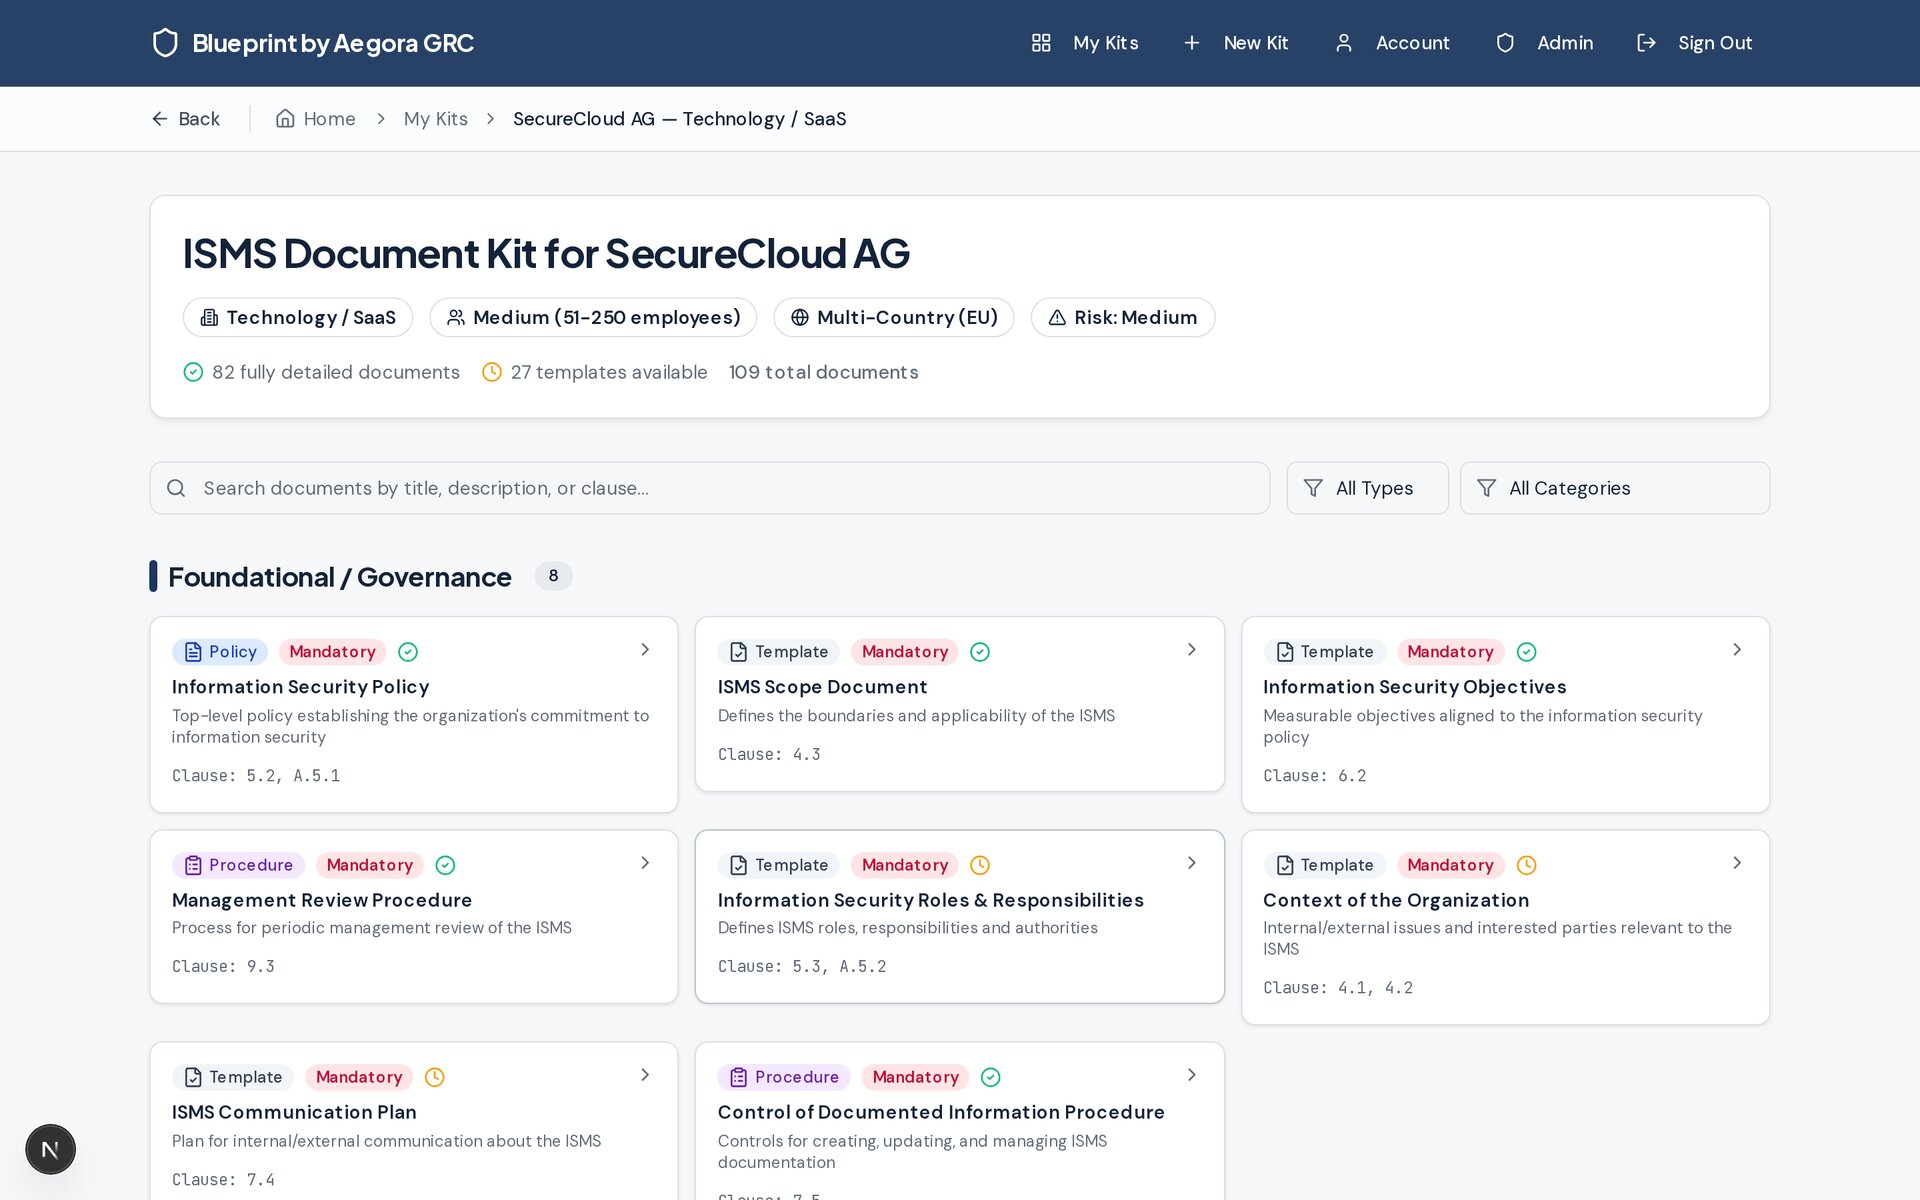
109
ISMS-dokumenttia
19
Pakollista dokumenttia mukana
93
Annex A -kontrollia kartoitettu
Ilmainen
Koko paketista
Läpäise tietoturvakatselmukset tällä viikolla – ei ensi vuosineljänneksellä
Vastaa tietoturvakyselyihin nopeasti
Anna yritysostajille valmis, ammattimainen ISMS-dokumenttipaketti ja pidä kauppa liikkeessä.
Ohita yli 30 000 dollarin konsulttilasku
Konsulttivetoisten ISO/IEC 27001 -projektien hinta Yhdysvalloissa on tyypillisesti 30 000–50 000 dollaria. Aloita sen sijaan valmiista, räätälöidystä paketista.
Dokumentoitu ISMS iltapäivässä
Viisi syötettä, täysi dokumenttipaketti minuuteissa, muokattavat Word- ja PDF-tiedostot sinun omistukseesi.
Koko dokumentaatiopaketti on ilmainen — maksat vain, jos haluat asiantuntijakonsultointia.
Sääntelyn kattavuus
Miten ISO/IEC 27001 kattaa sinua koskevat säännöt
ISO/IEC 27001:n käyttöönotto kattaa jo suuren osan siitä, mitä markkinasi muut standardit ja säädökset vaativat. Jäljelle jäävissä puutteissa konsulttimme auttavat.
Olennaiset viitekehykset: United States
ISO/IEC 27001 -dokumentaatiosi kattama
Valitse viitekehys nähdäksesi erittelyn
AICPA Trust Services Criteria (SOC 2)
Vastaavuus: ISO/IEC 27001:2022
- Data Privacy (48%)
- Business Continuity & Disaster Recovery (33%)
- Data Classification & Handling (56%)
- Identification & Authentication (80%)
- Physical & Environmental Security (62%)
- Security, Compliance & Resilience Governance (30%)
- Third-Party Management (83%)
- Human Resources Security (68%)
- Continuous Monitoring (66%)
- Risk Management (54%)
- Network Security (58%)
- Incident Response (68%)
- Asset Management (77%)
- Cryptographic Protections (63%)
- Change Management (47%)
- Information Assurance (41%)
- Compliance (64%)
- Security Awareness & Training (32%)
- Project & Resource Management (69%)
- Technology Development & Acquisition (63%)
- Vulnerability & Patch Management (80%)
- Configuration Management (62%)
- Endpoint Security (33%)
- Threat Management (55%)
- Secure Engineering & Architecture (76%)
- Artificial Intelligence & Autonomous Technologies (0%)
- Capacity & Performance Planning (52%)
- Security Operations (73%)
- Cloud Security (59%)
- Mobile Device Management (53%)
Suuntaa-antava päällekkäisyys, laskettu Secure Controls Frameworkin (SCF) 2026.3 avulla olettaen, että kaikki ISO/IEC 27001:2022:n 93 Annex A -hallintakeinoa on toteutettu. Kirjautumisen jälkeen hallintapaneelisi arvioi oman soveltamislausumasi. Ei vaatimustenmukaisuusarviointi eikä oikeudellinen neuvonta.
Rakennettu ISO/IEC 27001 -vastuuhenkilöille
Mistä syystä tahansa oletkin täällä, tarvitset uskottavaa dokumentaatiota nopeasti – ilman kuusinumeroista projektia.
Perustajat ja teknologiajohtajat
Yritysasiakas lähetti juuri tietoturvakyselylomakkeen, jossa vaaditaan ISO/IEC 27001 -sertifikaattia.
Esittele täydellinen, ammattimainen ISMS-dokumenttikokonaisuus tällä viikolla – ei ensi vuosineljänneksellä – ja pidä kauppa liikkeessä.
IT- ja tietoturvapäälliköt
Vastaat sertifiointiprojektista, mutta sinulla ei ole omaa compliance-tiimiä tai budjettia kuukausien konsultointiin.
Aloita yhtenäisestä, ristiinviitatusta paketista, jossa on selkeät muokattavat osiot – käytä aikasi käyttöönottoon, et kirjoittamiseen.
Konsultit ja vCISOt
Samojen politiikkojen uudelleenrakentaminen jokaiselle asiakkaalle syö katettasi.
Luo räätälöityjä paketteja useille yritysprofiileille ja keskitä laskutettavat tuntisi neuvontaan ja auditointeihin.
Compliance- ja laatuvastaavat
Sinun täytyy tietää tarkalleen, mitä dokumentteja standardi vaatii, ja todistaa, ettei mikään puutu.
Jokainen dokumentti on merkitty pakolliseksi tai valinnaiseksi ja kartoitettu kohtiin 4–10 sekä 93 Annex A -kontrolliin.
Kaikki mitä tarvitset sertifioitavaan ISMS:ään
Rakennettu nimenomaan ISO/IEC 27001:2022 -standardille – ei yleinen mallipaketti. Jokainen dokumentti on yhtenäinen, ristiinviitattu ja räätälöity organisaatiollesi.
Täydellinen dokumenttipaketti
Luo täydellinen ISO/IEC 27001:2022 ISMS-kokonaisuus – politiikat, menettelyt, rekisterit ja mallit – yhdessä paikassa.
Räätälöity liiketoimintaasi
Viisi yksinkertaista rajauskenttää mukauttavat jokaisen dokumentin toimialaasi, kokoon, maantieteeseen ja riskihalukkuuteen.
Annex A -yhteensopiva
Kartoitettu 93 Annex A -kontrolliin sisäänrakennetulla, muokattavalla soveltuvuusselvityksellä.
Auditoijalle valmiit asiakirjat
Ammattimainen dokumenttihallinta, versiointi ja luokittelu jokaisella sivulla – dokumentoitu ISMS, jonka auditoijasi tarkastaa sertifioinnissa.
Minuutteja, ei kuukausia
Ohita tyhjä sivu. Tuota yhtenäinen, ristiinviitattu ISMS iltapäivässä vuosineljännesten sijaan.
Word- ja PDF-vienti
Lataa täysin muotoillut, muokattavat Word- ja PDF-tiedostot, jotka omistat ja voit hioa organisaatiosi mukaisiksi.
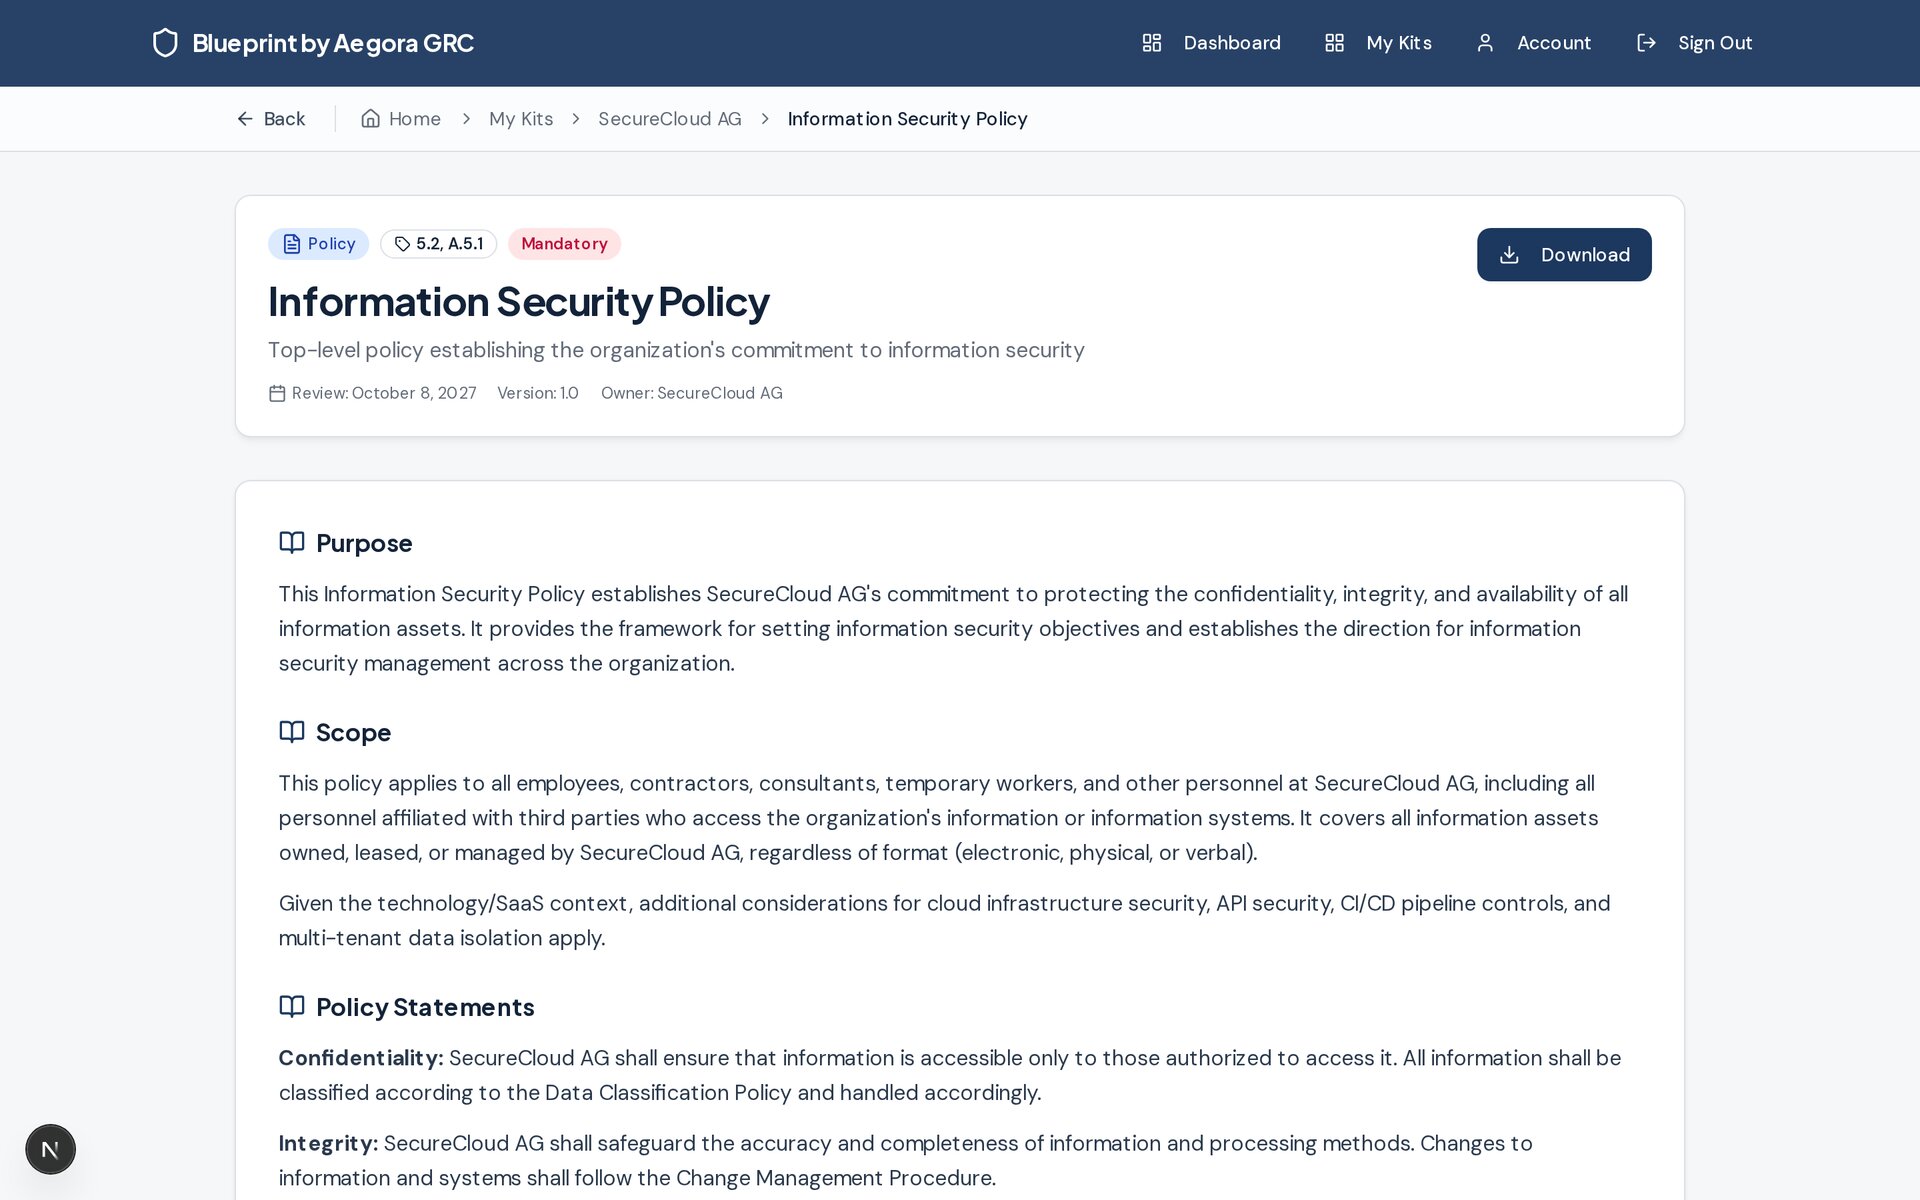
Dokumentit, jotka todella sopivat organisaatioosi
Sen sijaan että etsisit malleja ja liittäisit niitä yhteen, saat yhtenäisen paketin, jossa jokainen politiikka, menettely ja rekisteri heijastaa todellista laajuuttasi.
- Toimiala, koko, maantiede ja riskihalukkuus sisäänrakennettuna jokaiseen dokumenttiin
- Muokattavat huomio-osiot näyttävät tarkalleen, mitä räätälöidä
- Yhtenäinen dokumenttihallinta, versiointi ja luokittelu
- Muokattava soveltuvuusselvitys kaikille Annex A -kontrolleille
Nollasta täysin dokumentoituun ISMS:ään kolmessa vaiheessa
Kuvaile organisaatiosi
Vastaa viiteen nopeaan kysymykseen yrityksestäsi, toimialasta, koosta, jalanjäljestä ja riskihalukkuudesta.
Luo pakettisi
Kokoamme täydellisen, räätälöidyn ISMS-dokumenttikokonaisuuden ISO/IEC 27001:2022 -standardin mukaisesti sekunneissa.
Muokkaa ja vie
Hienosäädä muokattavia osioita ja lataa sitten viimeistellyt Word- ja PDF-dokumentit auditoijasi tarkastusta varten valmiina.
Konsulttitason laatua, ilmaiseksi
Katso, miten räätälöity paketti vertautuu tavanomaisiin tapoihin hankkia ISO/IEC 27001 -dokumentaatio.
| Konsultin palkkaaminen | Ilmaiset mallit | Blueprint by Aegora GRC-paketti | |
|---|---|---|---|
| Hinta | Päiviä laskutettavaa konsultointia | Ilmainen tai halpa | Ilmainen |
| Aika täydelliseen luonnokseen | Viikosta kuukausiin | Viikkoja yhteen liittämistä | Minuutteja |
| Räätälöity laajuuteesi | |||
| ISO/IEC 27001:2022 kohdat 4–10 + Annex A | |||
| Pakolliset vs. valinnaiset selkeästi merkitty | |||
| Muokattava Word ja PDF, jonka omistat |
Ilmainen paketti. Asiantuntija-apua tarvittaessa.
Koko dokumentaatiopaketti on ilmainen. Kun haluat käytännön apua käyttöönottoon, konsulttimme ovat valmiina.
Täydellinen dokumentaatiopaketti
Kaikki mukana — ilmaiseksi tilin kanssa.
Ilmainen
Ei luottokorttia tarvita
- Kaikki 109 dokumenttia, ml. 19 pakollista
- Rajattomat Word- ja PDF-lataukset
- Muokattava soveltuvuusselvitys
- Luo uudelleen useille yritysprofiileille
- Muokattava, sertifiointitasoinen muotoilu
- Luottokorttia ei tarvita
- Välitön pääsy rekisteröitymisen jälkeen
- Ilmainen — ei tilausta
Asiantuntijakonsultointi
Käyttöönotto, puuteanalyysi ja auditointiin valmistautuminen ISO/IEC 27001 -asiantuntijoiden kanssa.
Räätälöity laajuus ja hinta
Ilmainen 1 tunnin asiantuntijakonsultaatio
Varaa henkilökohtainen puhelu ISO/IEC 27001 -asiantuntijan kanssa pakettisi läpikäymiseksi ja seuraavien vaiheiden suunnittelemiseksi — ilmaiseksi.
- Puuteanalyysi suhteessa ISO/IEC 27001:een ja paikalliseen sääntelyyn
- Käyttöönoton tuki & riskiarviointityöpajat
- Sisäinen auditointi & valmistautuminen sertifiointiauditointiin
- Jatkuva vCISO- & vaatimustenmukaisuustuki
Konsultointi- & käyttöönottopalvelut
Asiantuntija-apua ISMS:n käyttöönottoon, ylläpitoon ja sertifiointiin
Ohjattu käyttöönotto
Käytännönläheistä tukea vaihe vaiheelta koko ISMS:n käyttöönottoon — dokumenttipaketista toimiva johtamisjärjestelmä yhdessä tiimisi kanssa.
Auditointipalvelut
Sisäiset auditoinnit, puutearvioinnit ja sertifiointivalmiuden katselmukset, jotka varmistavat hallintakeinojen kestävyyden ennen sertifiointielimen tuloa.
Työpajat & koulutus
Tailored workshops and awareness sessions that upskill your staff on ISO 27001:2022, risk management and their security responsibilities.
vCISO-palvelut
Virtuaalinen CISO, joka tarjoaa jatkuvaa tietoturvajohtajuutta, hallitsee riskejä ja pitää ISMS:n tehokkaana ja jatkuvasti kehittyvänä.
Räätälöity laajuus ja hinnoittelu – kerro meille, mitä tarvitset.
Tietoturva- ja compliance-tiimien luottama
“Meillä oli puolustettava ISMS iltapäivässä. Mikä oli ennen kuuden kuukauden konsultointiprojekti, on nyt lähtökohta, jonka todella omistamme.”
Lukas Meier
CISO, FinTech-kasvuyritys
“Dokumentit ovat aidosti räätälöityjä – eivät yleistä täytettä. Auditoijamme kommentoi, kuinka yhtenäistä ja ristiinviitattua kaikki oli.”
Sabine Keller
IT-päällikkö, terveydenhuolto
“Pelkät soveltamisalaselvitys ja rekisterit säästivät meiltä viikkoja. Koko paketin saaminen ilmaiseksi teki päätöksestä helpon.”
Anna Lindqvist
Compliance-vastaava, SaaS
“Selkeä dokumenttihallinta, versiointi ja luokittelu jokaisella sivulla. Näyttää siltä kuin se olisi tullut huippukonsulttitoimistosta.”
Marcus Feld
COO, hallitut palvelut
Usein kysytyt kysymykset
Suorat vastaukset yleisimpiin kysymyksiin.
Onko tämä yhdenmukainen nykyisen ISO/IEC 27001:2022 -standardin kanssa?
Paketti kattaa kohdat 4–10 ja liitteen A kaikki 93 hallintakeinoa sekä merkitsee 19 ydinasiakirjaa. ISO/IEC 27001 edellyttää dokumentoitua tietoa, ei kiinteää tiedostomäärää. Soveltuvuus riippuu riskeistä ja velvoitteista.
Saanko näillä dokumenteilla sertifikaatin?
Ne antavat sinulle täydellisen dokumentaation, jota auditoija odottaa, räätälöitynä laajuuteesi. Sertifiointi vaatii myös kontrollien käyttöönottoa ja akkreditoidun sertifiointielimen suorittaman auditoinnin läpäisemistä – konsulttitiimimme voi auttaa siinä tarvittaessa.
Onko se todella ilmainen?
Kyllä. Luo tili ja saat kaikki dokumentit rajattomilla Word- ja PDF-latauksilla — ei luottokorttia, ei tilausta, ei kokeilurajoitusta. Ansaitsemme vapaaehtoisilla konsultointipalveluilla.
Mitä konsultointi maksaa?
Konsultointi määritetään tarpeidesi mukaan — yksittäisestä puuteanalyysistä täydelliseen käyttöönottoon ja auditointiin valmistautumiseen. Aloita ilmaisella 1 tunnin konsultaatiolla, jonka jälkeen teemme kiinteähintaisen tarjouksen.
Voinko muokata dokumentteja?
Ehdottomasti. Jokainen dokumentti viedään muokattavana Word-tiedostona (ja PDF:nä), korostettujen osioiden näyttäessä tarkalleen, mitä mukauttaa organisaatioosi.
Olen konsultti – voinko käyttää sitä useille asiakkaille?
Kyllä. Voit luoda useita yritysprofiileja ja luoda räätälöidyn paketin uudelleen jokaiselle.
Rakenna ISO/IEC 27001 -ISMS:si tänään
Luo ilmainen tili ja saat koko räätälöidyn dokumenttikokonaisuuden. Tarvitsetko käytännön apua? Konsulttimme ovat yhden klikkauksen päässä.
Lisäksi ilmainen 1 tunnin asiantuntijakonsultaatio
Koko paketti — ilmainen
Lisäksi ilmainen 1 tunnin asiantuntijakonsultaatio