Dit komplette ISO/IEC 27001 ISMS, skræddersyet på minutter
Blueprint by Aegora GRC omdanner fem simple input til et komplet, skræddersyet sæt af informationssikkerhedspolitikker, procedurer, registre og skabeloner — det fuldt dokumenterede ISMS-fundament, som din auditor forventer, og fuldt redigerbart.
Hele kittet er gratis med en konto — intet kreditkort, ingen prøvegrænse.
Plus en gratis ekspertkonsultation på 1 time
Gratis · intet kreditkort · intet abonnement
- ISO/IEC 27001:2022 · klausul 4–10 + Annex A
- Intet kreditkort påkrævet
- Straks adgang efter tilmelding
- Gratis — intet abonnement
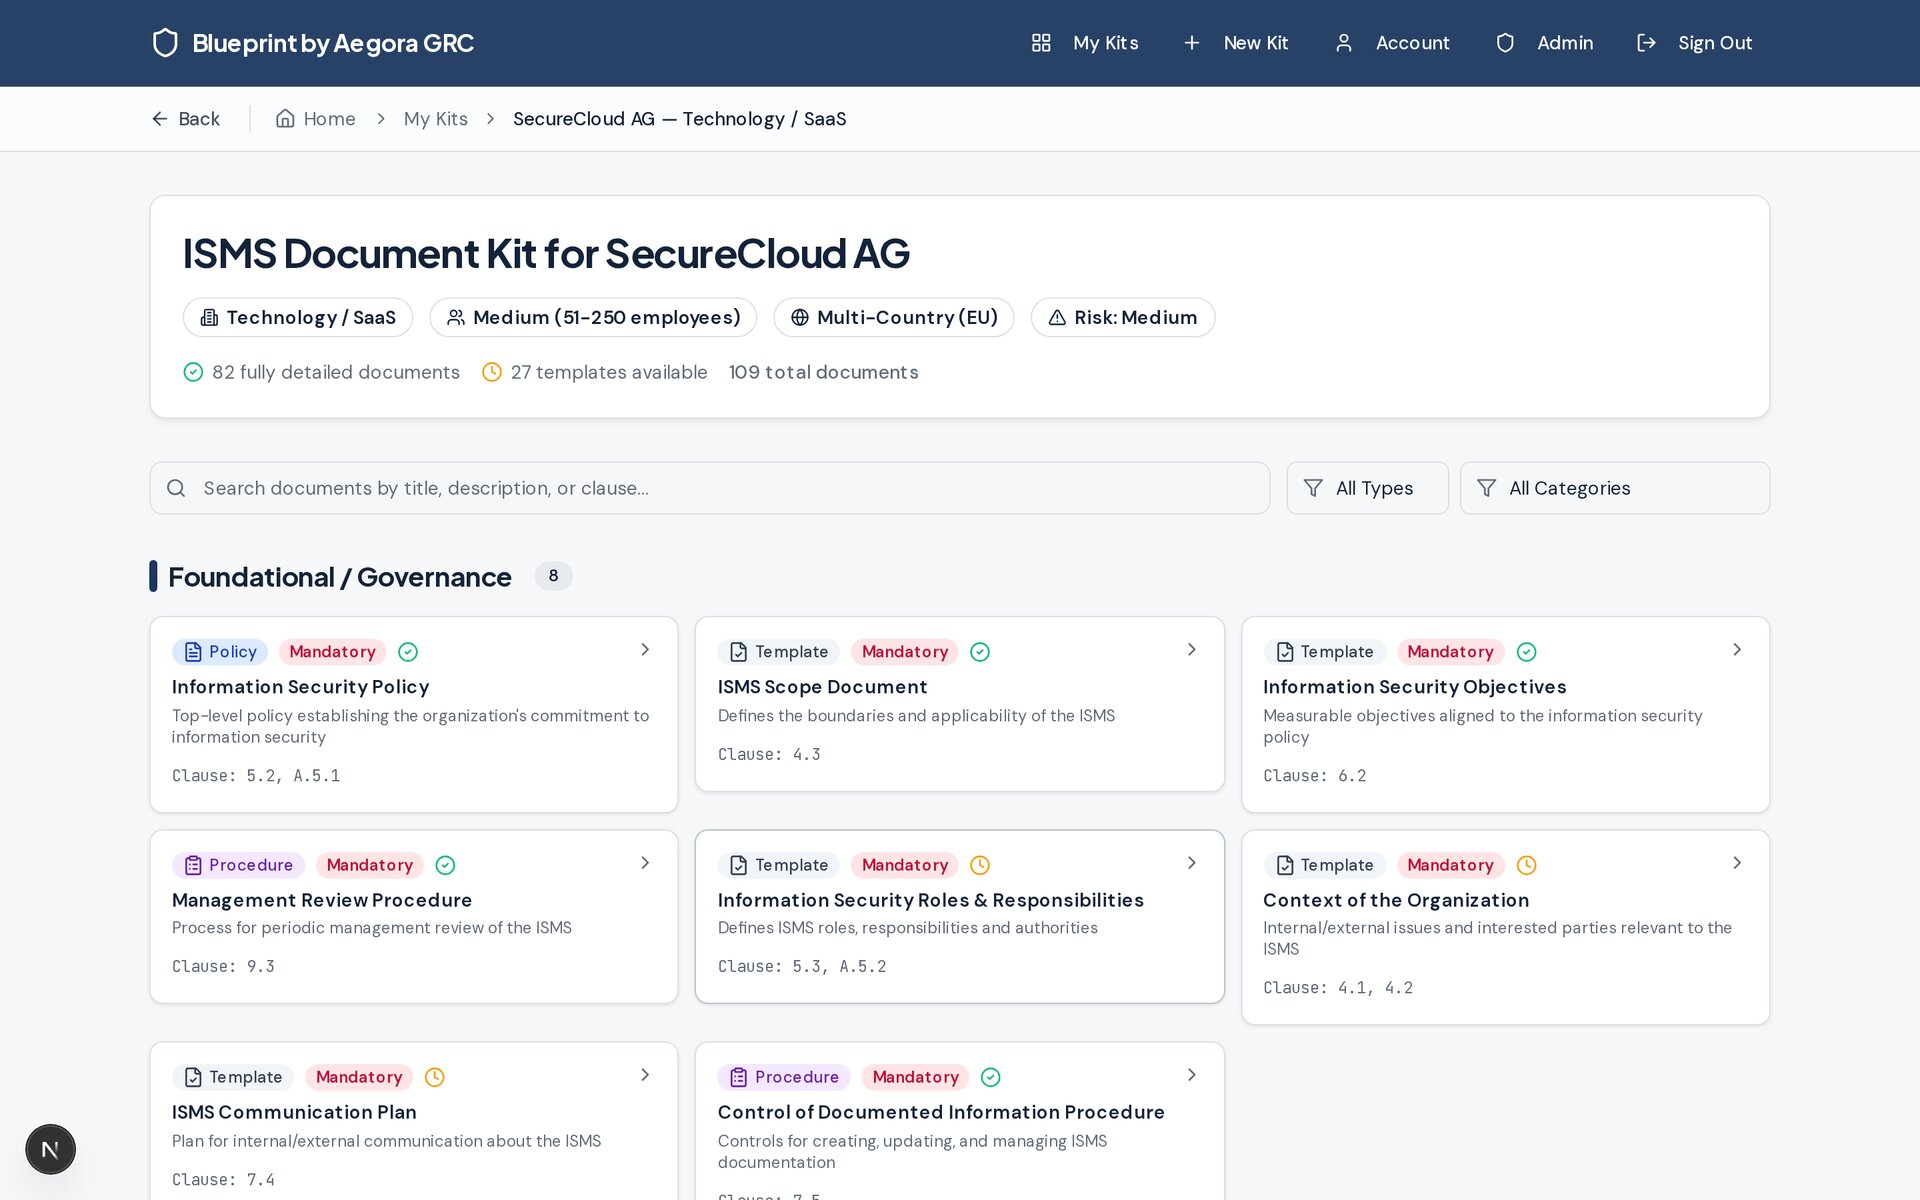
109
ISMS-dokumenter
19
Obligatoriske dokumenter inkluderet
93
Annex A-kontroller kortlagt
Gratis
For hele kittet
Kom igennem sikkerhedsgennemgange denne uge, ikke næste kvartal
Besvar sikkerhedsspørgeskemaer hurtigt
Giv enterprise-købere et komplet, professionelt ISMS-dokumentsæt og hold aftalen i gang.
Spring konsulentregningen på $30.000+ over
Konsulentdrevne ISO/IEC 27001-projekter i USA koster typisk $30.000–50.000. Start i stedet med et færdigt, tilpasset kit.
Et dokumenteret ISMS på en eftermiddag
Fem input, et komplet dokumentsæt på minutter, redigerbare Word- og PDF-filer du ejer.
Hele dokumentationskittet er gratis — du betaler kun, hvis du ønsker ekspertrådgivning.
Regulatorisk dækning
Sådan dækker ISO/IEC 27001 de regler, der gælder for dig
Implementering af ISO/IEC 27001 dækker allerede meget af det, andre standarder og regler på dit marked kræver. Ved de resterende huller hjælper vores konsulenter.
Relevante rammeværk i United States
Dækket af din ISO/IEC 27001-dokumentation
Vælg et rammeværk for at se opdelingen
AICPA Trust Services Criteria (SOC 2)
Mappet til ISO/IEC 27001:2022
- Data Privacy (48%)
- Business Continuity & Disaster Recovery (33%)
- Data Classification & Handling (56%)
- Identification & Authentication (80%)
- Physical & Environmental Security (62%)
- Security, Compliance & Resilience Governance (30%)
- Third-Party Management (83%)
- Human Resources Security (68%)
- Continuous Monitoring (66%)
- Risk Management (54%)
- Network Security (58%)
- Incident Response (68%)
- Asset Management (77%)
- Cryptographic Protections (63%)
- Change Management (47%)
- Information Assurance (41%)
- Compliance (64%)
- Security Awareness & Training (32%)
- Project & Resource Management (69%)
- Technology Development & Acquisition (63%)
- Vulnerability & Patch Management (80%)
- Configuration Management (62%)
- Endpoint Security (33%)
- Threat Management (55%)
- Secure Engineering & Architecture (76%)
- Artificial Intelligence & Autonomous Technologies (0%)
- Capacity & Performance Planning (52%)
- Security Operations (73%)
- Cloud Security (59%)
- Mobile Device Management (53%)
Vejledende overlap beregnet med Secure Controls Framework (SCF) 2026.3, under forudsætning af at alle 93 Annex A-kontroller i ISO/IEC 27001:2022 er implementeret. Efter login vurderer dit dashboard din egen anvendelseserklæring. Ikke en compliancevurdering eller juridisk rådgivning.
Bygget til dem, der ejer ISO/IEC 27001
Uanset hvad der bragte dig hertil, har du brug for troværdig dokumentation hurtigt — uden et sekscifret projekt.
Stiftere & CTO’er
En enterprise-kunde har lige sendt et sikkerhedsspørgeskema, der kræver ISO/IEC 27001.
Vis et komplet, professionelt ISMS-dokumentsæt i denne uge — ikke næste kvartal — og hold aftalen i gang.
IT- & sikkerhedschefer
Du ejer certificeringsprojektet, men har intet dedikeret compliance-team eller budget til måneders konsulentbistand.
Start med en sammenhængende, krydsrefereret pakke med klare redigerbare sektioner, så du bruger tiden på implementering — ikke skrivning.
Konsulenter & vCISO’er
At genopbygge de samme politikker for hver klient æder din margin.
Opret skræddersyede pakker til flere virksomhedsprofiler og fokuser dine fakturerbare timer på rådgivning og audits.
Compliance- & kvalitetsledere
Du skal vide præcis, hvilke dokumenter standarden kræver, og bevise at intet mangler.
Hvert dokument er markeret som obligatorisk eller valgfrit og kortlagt til klausul 4–10 og de 93 Annex A-kontroller.
Alt du behøver til et certificerbart ISMS
Specialbygget til ISO/IEC 27001:2022 — ikke en generisk skabelonpakke. Hvert dokument er sammenhængende, krydsrefereret og skræddersyet til din organisation.
Komplet dokumentpakke
Få et fuldt, skræddersyet ISO/IEC 27001:2022 ISMS-sæt — politikker, procedurer, registre og skabeloner — ét sted.
Skræddersyet til din virksomhed
Fem simple afgrænsningsinput tilpasser hvert dokument til din branche, størrelse, geografi og risikoappetit.
Annex A-tilpasset
Kortlagt til de 93 Annex A-kontroller med en tilpasselig Statement of Applicability indbygget.
Auditorklare dokumenter
Professionel dokumentstyring, versionering og klassificering på hver side — det dokumenterede ISMS, som din auditor gennemgår ved certificering.
Minutter, ikke måneder
Spring den blanke side over. Producér et sammenhængende, krydsrefereret ISMS på en eftermiddag i stedet for kvartaler.
Word & PDF-eksport
Download fuldt formaterede, redigerbare Word- og PDF-filer, som du ejer og kan tilpasse til din organisation.
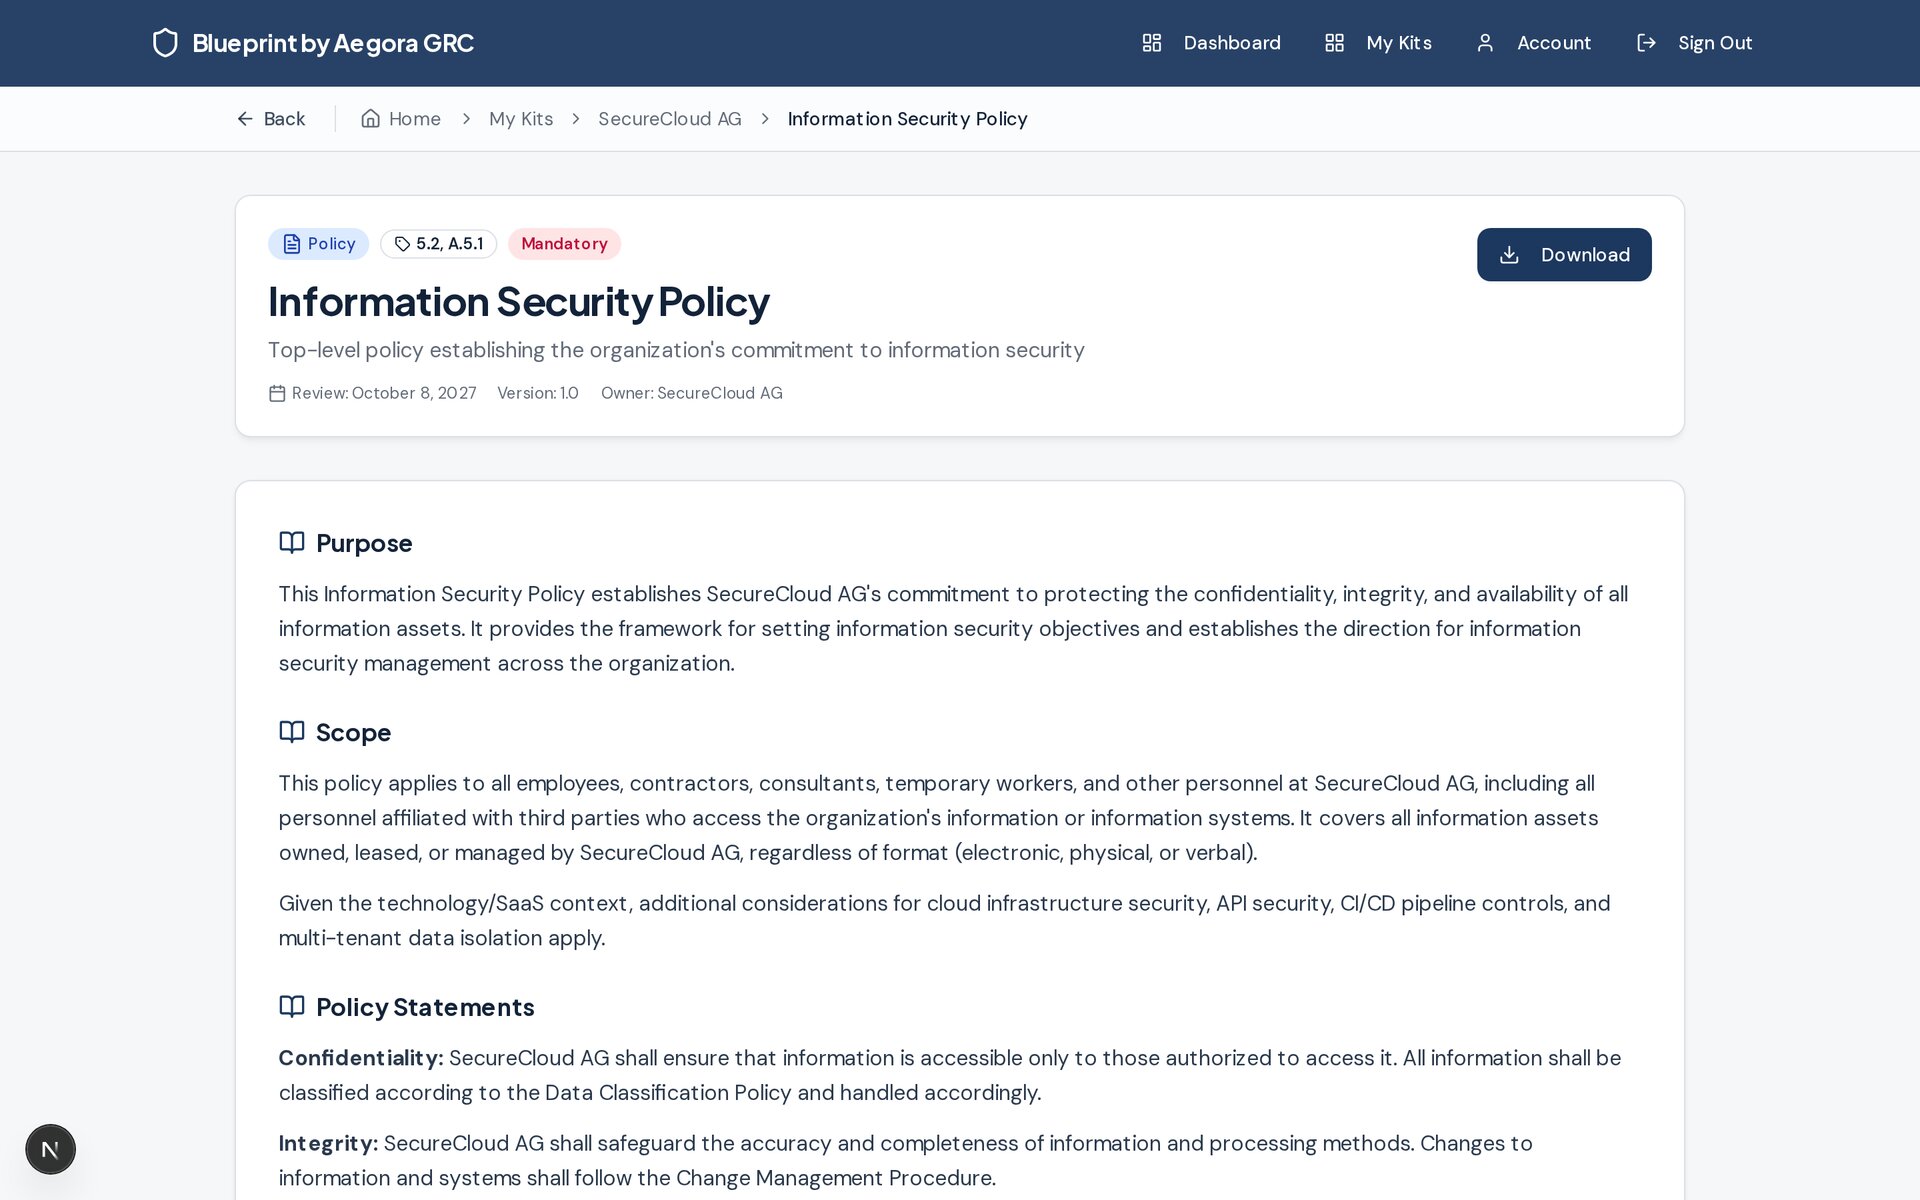
Dokumenter, der faktisk passer til din organisation
I stedet for at jage skabeloner og sy dem sammen, får du en konsistent pakke, hvor hver politik, procedure og register afspejler dit reelle scope.
- Branche, størrelse, geografi og risikoappetit bagt ind i hvert dokument
- Redigerbare fremhævede sektioner viser præcis, hvad du skal tilpasse
- Konsistent dokumentstyring, versionering og klassificering
- Tilpasselig Statement of Applicability på tværs af alle Annex A-kontroller
Fra nul til et fuldt dokumenteret ISMS i tre trin
Beskriv din organisation
Besvar fem hurtige spørgsmål om din virksomhed, branche, størrelse, fodaftryk og risikoappetit.
Få din skræddersyede pakke
Vi sammensætter et komplet, skræddersyet ISMS-dokumentsæt tilpasset ISO/IEC 27001:2022 på sekunder.
Tilpas & eksportér
Finjustér redigerbare sektioner, og download derefter polerede Word- og PDF-dokumenter klar til din auditors gennemgang.
Konsulentkvalitet, gratis
Se hvordan en skræddersyet pakke sammenlignes med de sædvanlige måder at få ISO/IEC 27001-dokumentation på.
| Ansætte en konsulent | Gratis skabeloner | Blueprint by Aegora GRC-pakke | |
|---|---|---|---|
| Pris | Dages fakturerbar konsulentbistand | Gratis eller billigt | Gratis |
| Tid til komplet udkast | Uger til måneder | Uger med sammensyning | Minutter |
| Skræddersyet til dit scope | |||
| ISO/IEC 27001:2022 klausul 4–10 + Annex A | |||
| Obligatorisk vs. valgfrit tydeligt markeret | |||
| Redigerbar Word & PDF, som du ejer |
Gratis kit. Eksperthjælp, når du har brug for det.
Hele dokumentationskittet er gratis. Når du ønsker praktisk hjælp til implementeringen, står vores konsulenter klar.
Komplet dokumentationskit
Alt inkluderet — gratis med en konto.
Gratis
Intet kreditkort påkrævet
- Alle 109 dokumenter, inkl. de 19 obligatoriske
- Ubegrænsede Word & PDF-downloads
- Tilpasselig Statement of Applicability
- Skræddersyet til flere virksomhedsprofiler
- Redigerbar formatering i certificeringskvalitet
- Intet kreditkort påkrævet
- Straks adgang efter tilmelding
- Gratis — intet abonnement
Ekspertrådgivning
Implementering, gap-analyse og auditforberedelse ved ISO/IEC 27001-specialister.
Omfang og pris efter behov
Gratis ekspertkonsultation på 1 time
Book en personlig samtale med en ISO/IEC 27001-specialist for at gennemgå dit kit og planlægge de næste skridt — gratis.
- Gap-analyse i forhold til ISO/IEC 27001 og lokal regulering
- Implementeringsstøtte & workshops i risikovurdering
- Intern audit & forberedelse til certificeringsaudit
- Løbende vCISO- & compliance-støtte
Rådgivnings- & implementeringsydelser
Eksperthjælp til at implementere, drive og certificere jeres ISMS
Guidet implementering
Praktisk støtte trin for trin til udrulning af hele ISMS’et — så dokumentpakken bliver til et velfungerende ledelsessystem sammen med jeres team.
Audit-ydelser
Interne audits, gap-vurderinger og gennemgange af certificeringsparathed, der bekræfter, at jeres kontroller holder, før certificeringsorganet kommer.
Workshops & træning
Tailored workshops and awareness sessions that upskill your staff on ISO 27001:2022, risk management and their security responsibilities.
vCISO-ydelser
En virtuel CISO, der leverer løbende sikkerhedsledelse, styrer risici og holder jeres ISMS effektivt og i konstant forbedring.
Tilpasset scope & prissætning — fortæl os, hvad du har brug for.
Betroet af sikkerheds- og compliance-teams
“Vi havde et forsvarligt ISMS på en eftermiddag. Det, der plejede at være et seksmåneders konsulentprojekt, er nu et udgangspunkt, vi faktisk ejer.”
Lukas Meier
CISO, FinTech scale-up
“Dokumenterne er ægte skræddersyede — ikke generisk standardtekst. Vores auditor kommenterede på, hvor sammenhængende og krydsrefereret alt var.”
Sabine Keller
IT-chef, sundhedssektoren
“Alene anvendelseserklæringen og registrene sparede os for uger. At hele kittet er gratis, gjorde beslutningen nem.”
Anna Lindqvist
Compliance-leder, SaaS
“Klar dokumentstyring, versionering og klassificering på hver side. Det ser ud som om, det kom fra et top-tier konsulentfirma.”
Marcus Feld
COO, Managed Services
Ofte stillede spørgsmål
Klare svar på det, vi oftest bliver spurgt om.
Er dette tilpasset den aktuelle ISO/IEC 27001:2022-standard?
Pakken kobler afsnit 4–10 og alle 93 kontroller i bilag A og markerer 19 kernedokumenter. ISO/IEC 27001 kræver dokumenteret information, ikke et fast antal filer. Anvendeligheden afhænger af risici og forpligtelser.
Vil disse dokumenter få mig certificeret?
De giver dig den komplette dokumentation, en auditor forventer, skræddersyet til dit scope. Certificering kræver også implementering af kontrollerne og bestået audit hos et akkrediteret certificeringsorgan — vores konsulentteam kan hjælpe med det, hvis du har brug for det.
Er det virkelig gratis?
Ja. Opret en konto og få alle dokumenter med ubegrænsede Word- og PDF-downloads — intet kreditkort, intet abonnement, ingen prøvegrænse. Vi tjener penge på valgfri rådgivningsydelser.
Hvad koster rådgivning?
Rådgivningen tilpasses dine behov — fra en enkelt gap-analyse til fuld implementering og auditforberedelse. Start med en gratis konsultation på 1 time, så giver vi et fastpristilbud.
Kan jeg redigere dokumenterne?
Absolut. Hvert dokument eksporteres som en redigerbar Word-fil (og PDF), med fremhævede sektioner, der viser præcis, hvad du skal tilpasse til din organisation.
Jeg er konsulent — kan jeg bruge det til flere klienter?
Ja. Du kan oprette flere virksomhedsprofiler og få en skræddersyet pakke til hver enkelt.
Byg dit ISO/IEC 27001 ISMS i dag
Opret en gratis konto og få det komplette, skræddersyede dokumsæt. Brug for praktisk hjælp? Vores konsulenter er kun et klik væk.
Plus en gratis ekspertkonsultation på 1 time
Hele kittet — gratis
Plus en gratis ekspertkonsultation på 1 time