نظام إدارة أمن المعلومات ISMS المتكامل، جاهز في دقائق
تحوّل منصة Blueprint by Aegora GRC خمسة مدخلات بسيطة إلى مجموعة متكاملة ومخصصة من سياسات وإجراءات وسجلات ونماذج أمن المعلومات — الأساس الموثّق الكامل لنظام إدارة أمن المعلومات الذي يتوقعه مدققك، وقابلة للتعديل بالكامل.
الحزمة الكاملة مجانية مع حساب — بدون بطاقة ائتمان وبدون حد تجريبي.
بالإضافة إلى استشارة مجانية مع خبير لمدة ساعة
مجاني · بدون بطاقة ائتمان · بدون اشتراك
- ISO/IEC 27001:2022 · البنود 4–10 + الملحق A
- لا حاجة إلى بطاقة ائتمان
- وصول فوري بعد التسجيل
- مجاني — بدون اشتراك
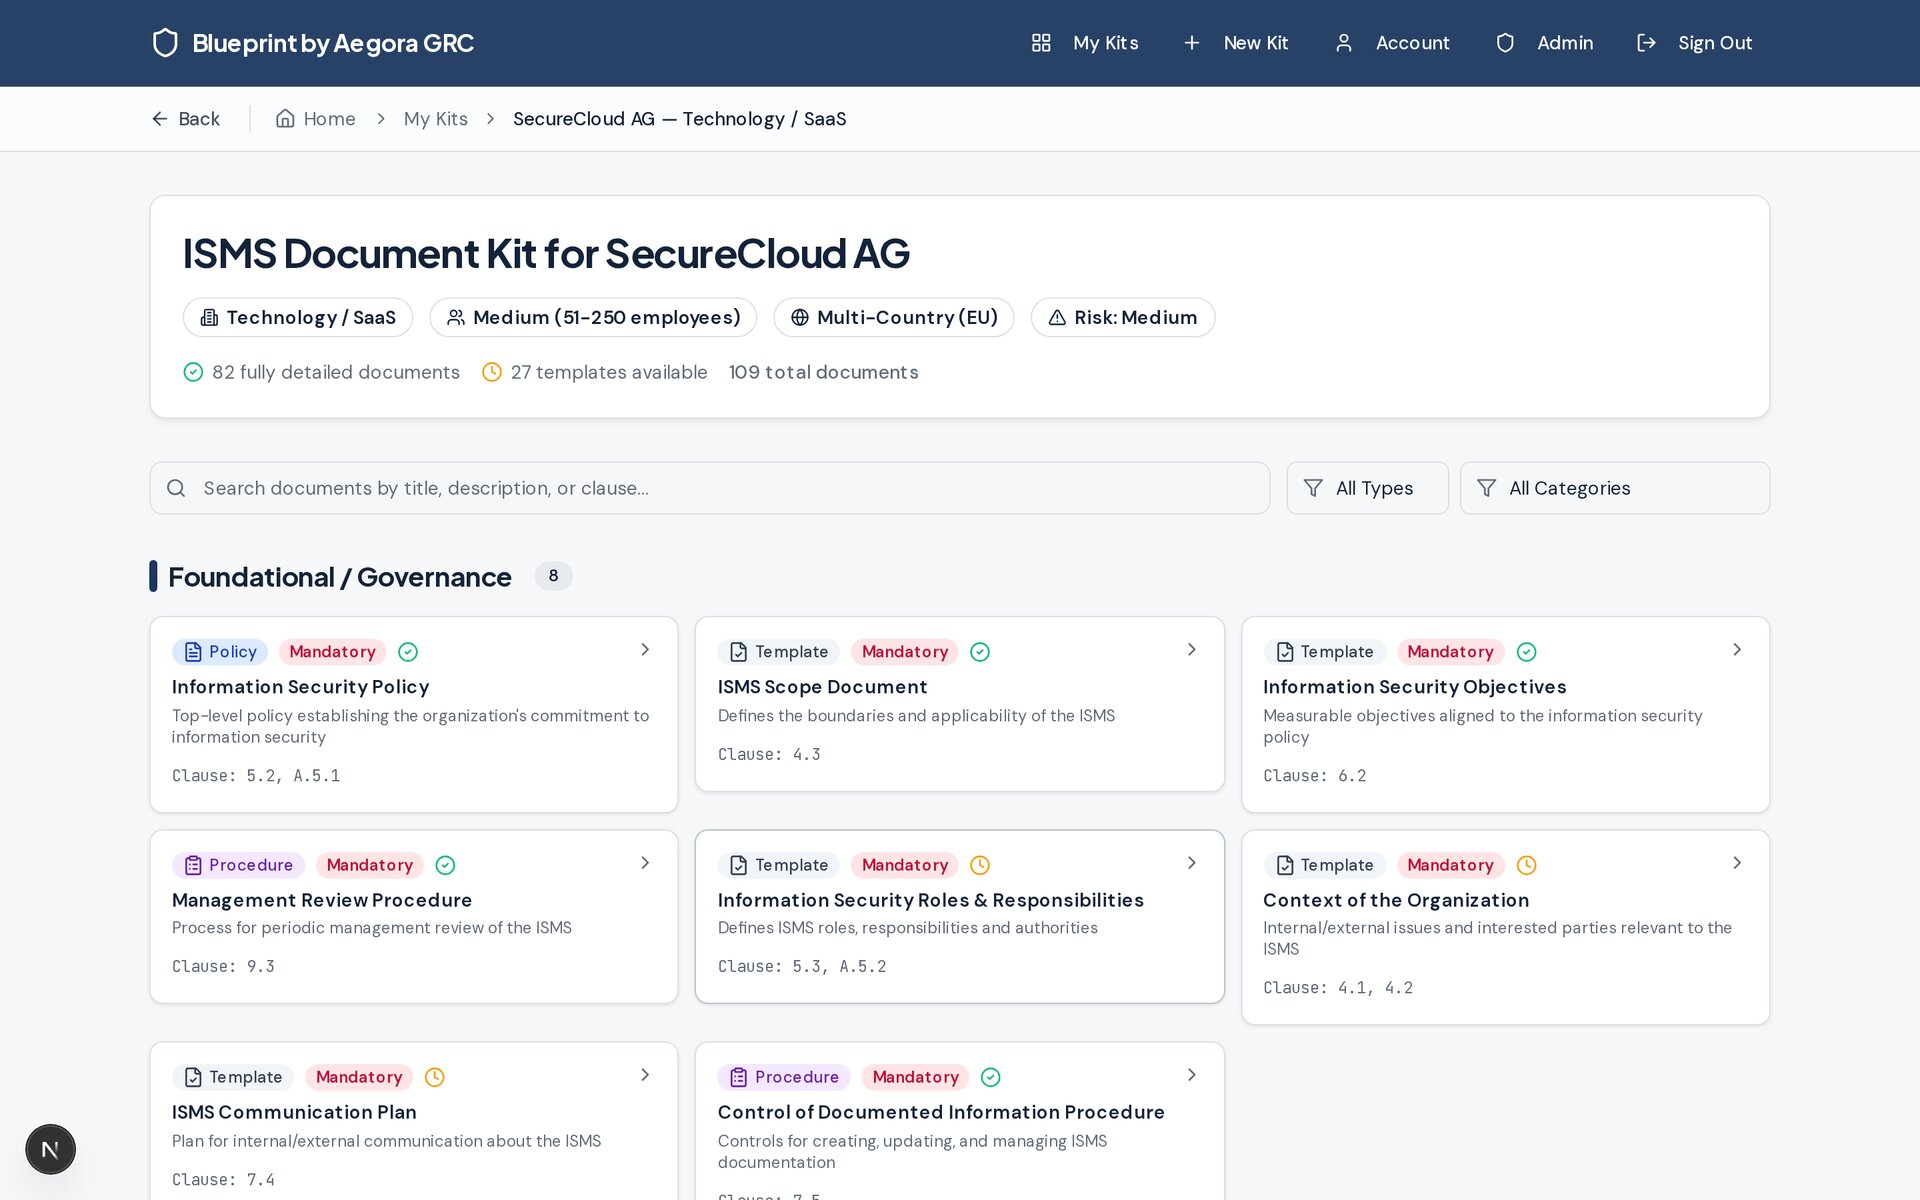
109
وثائق ISMS
19
الوثائق الإلزامية مشمولة
93
ضوابط الملحق A مغطاة
مجاني
للحزمة الكاملة
تجاوز مراجعات الأمن السيبراني هذا الأسبوع، وليس الربع القادم
الرد على استبيانات الأمن بسرعة
قدّم لمشتري المؤسسات مجموعة وثائق ISMS متكاملة واحترافية وحافظ على استمرارية الصفقة.
تجنّب فاتورة الاستشارات التي تتجاوز 30,000 دولار
تتراوح تكلفة مشاريع ISO/IEC 27001 بقيادة الاستشاريين في الولايات المتحدة عادةً بين 30,000 و50,000 دولار. ابدأ بدلاً من ذلك بمجموعة جاهزة ومخصصة.
نظام إدارة أمن معلومات موثّق في فترة ما بعد الظهر
خمسة مدخلات فقط، ومجموعة وثائق كاملة في دقائق، بصيغ Word وPDF قابلة للتعديل وتمتلكها بالكامل.
حزمة التوثيق الكاملة مجانية — لا تدفع إلا إذا أردت استشارات الخبراء.
التغطية التنظيمية
كيف يغطي معيار ISO/IEC 27001 القواعد التي تنطبق عليك
يغطي تطبيق ISO/IEC 27001 بالفعل جزءًا كبيرًا مما تتطلبه المعايير واللوائح الأخرى في سوقك. وفي الفجوات المتبقية يساعدك مستشارونا.
الأطر ذات الصلة في United States
مشمول بتوثيق ISO/IEC 27001 الخاص بك
اختر إطارًا لعرض التفاصيل
AICPA Trust Services Criteria (SOC 2)
مطابق مع ISO/IEC 27001:2022
- Data Privacy (48%)
- Business Continuity & Disaster Recovery (33%)
- Data Classification & Handling (56%)
- Identification & Authentication (80%)
- Physical & Environmental Security (62%)
- Security, Compliance & Resilience Governance (30%)
- Third-Party Management (83%)
- Human Resources Security (68%)
- Continuous Monitoring (66%)
- Risk Management (54%)
- Network Security (58%)
- Incident Response (68%)
- Asset Management (77%)
- Cryptographic Protections (63%)
- Change Management (47%)
- Information Assurance (41%)
- Compliance (64%)
- Security Awareness & Training (32%)
- Project & Resource Management (69%)
- Technology Development & Acquisition (63%)
- Vulnerability & Patch Management (80%)
- Configuration Management (62%)
- Endpoint Security (33%)
- Threat Management (55%)
- Secure Engineering & Architecture (76%)
- Artificial Intelligence & Autonomous Technologies (0%)
- Capacity & Performance Planning (52%)
- Security Operations (73%)
- Cloud Security (59%)
- Mobile Device Management (53%)
تداخل إرشادي محسوب باستخدام Secure Controls Framework (SCF) 2026.3 بافتراض تطبيق جميع ضوابط الملحق A البالغ عددها 93 في ISO/IEC 27001:2022. بعد تسجيل الدخول، تقيّم لوحة التحكم بيان قابلية التطبيق الخاص بك. ليس تقييمًا للامتثال أو استشارة قانونية.
مصمم للمسؤولين عن ISO/IEC 27001
مهما كان السبب الذي أوصلك هنا، أنت بحاجة إلى وثائق موثوقة بسرعة — دون الحاجة لمشروع بميزانية ضخمة.
المؤسسون والمدراء التقنيون
عميل مؤسسي أرسل استبيان أمن معلومات يطلب شهادة ISO/IEC 27001.
قدّم مجموعة وثائق ISMS متكاملة واحترافية هذا الأسبوع — وليس الربع القادم — وحافظ على استمرار الصفقة.
مدراء تقنية المعلومات والأمن
أنت مسؤول عن مشروع الشهادة لكن ليس لديك فريق امتثال متخصص أو ميزانية لأشهر من الاستشارات.
ابدأ من حزمة متماسكة ومترابطة مع أقسام واضحة قابلة للتعديل، لتركز وقتك على التطبيق — وليس الكتابة.
الاستشاريون ومسؤولو الأمن الافتراضيون
إعادة بناء نفس السياسات لكل عميل تستهلك من هامش ربحك.
أنشئ حزماً مخصصة لعدة ملفات شركات وركّز ساعاتك القابلة للفوترة على الاستشارات والمراجعات.
مسؤولو الامتثال والجودة
تحتاج لمعرفة الوثائق المطلوبة بالضبط وإثبات عدم وجود نقص.
كل وثيقة مصنفة كإلزامية أو اختيارية ومربوطة بالبنود 4–10 وضوابط الملحق A الـ93.
كل ما تحتاجه لنظام ISMS قابل للاعتماد
مصمم خصيصاً لمعيار ISO/IEC 27001:2022 — وليس مجرد حزمة نماذج عامة. كل وثيقة متماسكة ومترابطة ومخصصة لمؤسستك.
حزمة وثائق متكاملة
أنشئ مجموعة ISMS كاملة وفق ISO/IEC 27001:2022 — سياسات وإجراءات وسجلات ونماذج — في مكان واحد.
مخصصة لنشاطك التجاري
خمسة مدخلات بسيطة لتحديد النطاق تكيّف كل وثيقة مع قطاعك وحجمك وموقعك الجغرافي ومستوى المخاطر.
متوافقة مع الملحق A
مربوطة بضوابط الملحق A الـ93 مع بيان قابلية التطبيق قابل للتخصيص مدمج.
وثائق جاهزة للمدقق
ضبط وثائق احترافي، إصدارات وتصنيف في كل صفحة — نظام إدارة أمن المعلومات الموثّق الذي يراجعه مدققك عند الاعتماد.
دقائق، وليس أشهر
تجاوز الصفحة البيضاء. أنتج ISMS متماسك ومترابط في ظهيرة واحدة بدلاً من أرباع سنة.
تصدير Word و PDF
حمّل ملفات Word و PDF منسقة بالكامل وقابلة للتعديل تملكها ويمكنك تحسينها لتناسب مؤسستك.
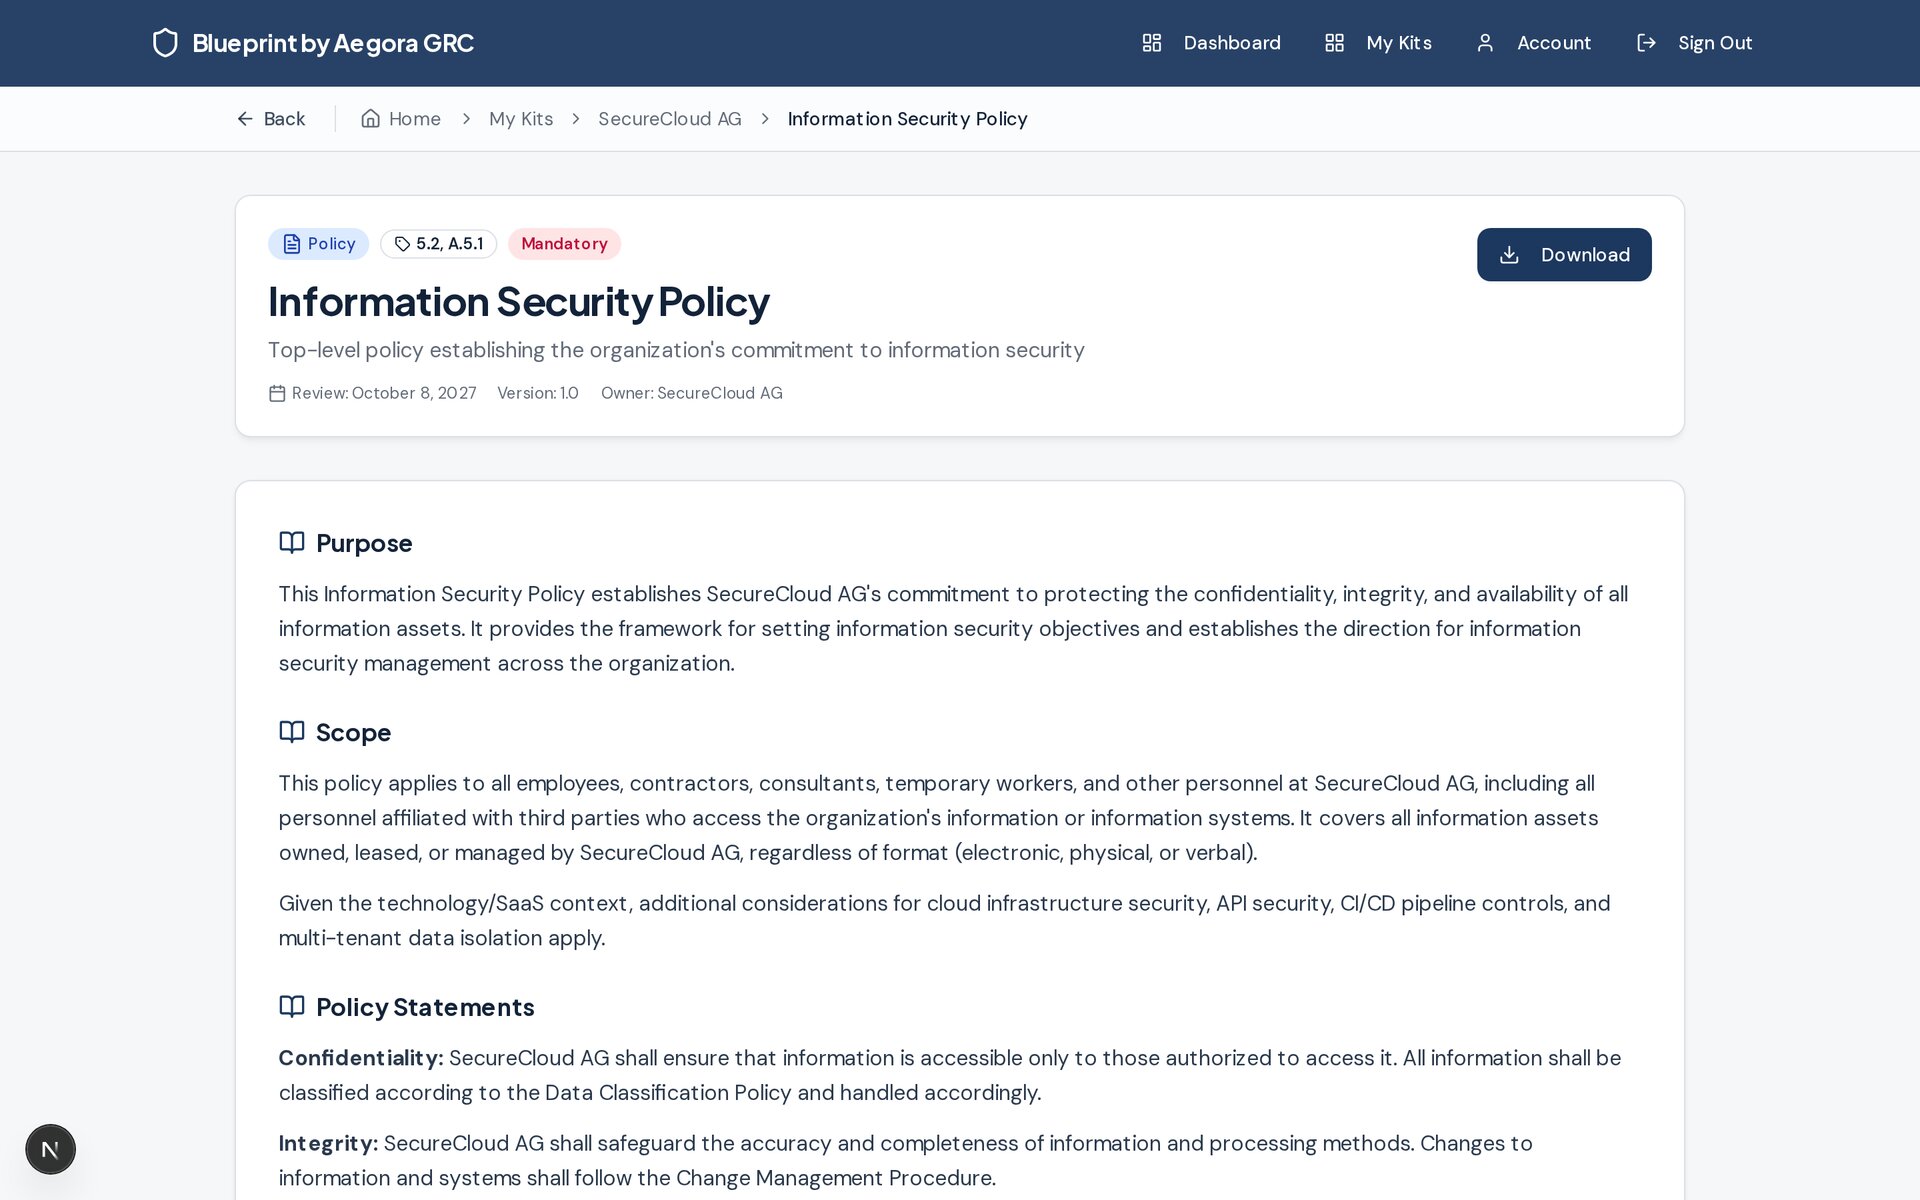
وثائق تناسب مؤسستك فعلياً
بدلاً من البحث عن نماذج وتجميعها، احصل على حزمة متسقة حيث كل سياسة وإجراء وسجل يعكس نطاقك الحقيقي.
- القطاع والحجم والموقع الجغرافي ومستوى المخاطر مدمجة في كل وثيقة
- أقسام تنبيه قابلة للتعديل توضح بالضبط ما يجب تخصيصه
- ضبط وثائق متسق، إصدارات وتصنيف موحد
- بيان قابلية التطبيق قابل للتخصيص عبر جميع ضوابط الملحق A
من الصفر إلى نظام إدارة أمن معلومات موثّق بالكامل في ثلاث خطوات
صِف مؤسستك
أجب على خمسة أسئلة سريعة عن شركتك وقطاعها وحجمها ونطاقها ومستوى المخاطر.
أنشئ حزمتك
نجمع مجموعة وثائق ISMS متكاملة ومخصصة متوافقة مع ISO/IEC 27001:2022 في ثوانٍ.
خصص وصدّر
اضبط الأقسام القابلة للتعديل، ثم حمّل وثائق Word و PDF مصقولة جاهزة لمراجعة مدققك.
جودة الاستشاريين، مجانًا
اطّلع على كيفية مقارنة الحزمة المخصصة مع الطرق المعتادة للحصول على وثائق ISO/IEC 27001.
| توظيف استشاري | نماذج مجانية | حزمة Blueprint by Aegora GRC | |
|---|---|---|---|
| التكلفة | أيام من الاستشارات القابلة للفوترة | مجانية أو رخيصة | مجاني |
| الوقت للحصول على مسودة كاملة | أسابيع إلى أشهر | أسابيع من التجميع | دقائق |
| مخصصة لنطاقك | |||
| بنود ISO/IEC 27001:2022 من 4–10 + الملحق A | |||
| الإلزامي مقابل الاختياري محدد بوضوح | |||
| Word و PDF قابلة للتعديل تملكها |
حزمة مجانية. وخبراء عند الحاجة.
حزمة التوثيق الكاملة مجانية. وعندما تحتاج إلى دعم عملي في التطبيق، فإن مستشارينا جاهزون.
حزمة التوثيق الكاملة
كل شيء مشمول — مجانًا مع حساب.
مجاني
لا حاجة لبطاقة ائتمان
- جميع الوثائق الـ109، بما فيها الـ19 الإلزامية
- تحميلات Word و PDF غير محدودة
- بيان قابلية التطبيق قابل للتخصيص
- تخصيص لعدة ملفات شركات
- تنسيق قابل للتعديل بمستوى الاعتماد
- لا حاجة إلى بطاقة ائتمان
- وصول فوري بعد التسجيل
- مجاني — بدون اشتراك
استشارات الخبراء
التطبيق وتحليل الفجوات والتحضير للتدقيق من قِبل متخصصين في ISO/IEC 27001.
نطاق وتسعير مخصصان
استشارة مجانية مع خبير لمدة ساعة
احجز مكالمة فردية مع متخصص في ISO/IEC 27001 لمراجعة حزمتك وتخطيط الخطوات التالية — مجانًا.
- تحليل الفجوات مقابل ISO/IEC 27001 واللوائح المحلية
- دعم التطبيق وورش عمل تقييم المخاطر
- التدقيق الداخلي والتحضير لتدقيق الشهادة
- دعم مستمر لمسؤول أمن المعلومات والامتثال
خدمات الاستشارات والتطبيق
مساعدة متخصصة لتطبيق نظام إدارة أمن المعلومات وتشغيله واعتماده
تطبيق موجَّه
دعم عملي خطوة بخطوة لتطبيق نظام إدارة أمن المعلومات بالكامل — وتحويل حزمة المستندات إلى نظام إدارة فعّال مع فريقك.
خدمات التدقيق
تدقيقات داخلية وتقييمات للفجوات ومراجعات للجاهزية للاعتماد للتأكد من صمود ضوابطك قبل وصول جهة الاعتماد.
ورش العمل والتدريب
Tailored workshops and awareness sessions that upskill your staff on ISO 27001:2022, risk management and their security responsibilities.
خدمات مسؤول أمن المعلومات الافتراضي (vCISO)
مسؤول أمن معلومات افتراضي يوفّر قيادة أمنية مستمرة ويدير المخاطر ويحافظ على فعالية نظامك وتحسينه المستمر.
نطاق وأسعار مخصصة — أخبرنا بما تحتاجه.
موثوق به من قبل فرق الأمن والامتثال
“حصلنا على ISMS قابل للدفاع عنه في ظهيرة واحدة. ما كان يستغرق ستة أشهر من الاستشارات أصبح نقطة انطلاق نملكها فعلياً.”
Lukas Meier
مسؤول أمن معلومات، شركة تقنية مالية ناشئة
“الوثائق مخصصة حقاً — وليست نصوصاً عامة. علّق مراجعنا على مدى تماسك وترابط كل شيء.”
Sabine Keller
رئيس تقنية المعلومات، قطاع الرعاية الصحية
“بيان القابلية للتطبيق والسجلات وحدها وفّرت علينا أسابيع. وحصولنا على الحزمة الكاملة مجانًا جعل القرار سهلًا.”
Anna Lindqvist
مسؤول امتثال، شركة SaaS
“ضبط وثائق واضح، إصدارات وتصنيف في كل صفحة. يبدو وكأنه خرج من شركة استشارية من الدرجة الأولى.”
Marcus Feld
مدير عمليات، خدمات مُدارة
الأسئلة الشائعة
إجابات واضحة على أكثر الأسئلة شيوعًا.
هل هذا متوافق مع معيار ISO/IEC 27001:2022 الحالي؟
تربط الحزمة البنود 4–10 وضوابط الملحق A البالغ عددها 93، وتحدد 19 مستنداً أساسياً. تتطلب ISO/IEC 27001 معلومات موثقة لا عدداً ثابتاً من الملفات المنفصلة. يعتمد انطباق الضوابط على المخاطر والالتزامات.
هل ستحصل هذه الوثائق على الاعتماد؟
توفر لك الوثائق الكاملة التي يتوقعها المراجع، مخصصة لنطاقك. يتطلب الاعتماد أيضاً تطبيق الضوابط واجتياز مراجعة من جهة اعتماد معتمدة — فريقنا الاستشاري يمكنه المساعدة في ذلك إن احتجت.
هل هي مجانية فعلًا؟
نعم. أنشئ حسابًا واحصل على جميع الوثائق مع تنزيلات Word وPDF غير محدودة — بدون بطاقة ائتمان أو اشتراك أو حد تجريبي. نحن نحقق دخلنا من خدمات الاستشارات الاختيارية.
كم تكلف الاستشارات؟
تُحدَّد الاستشارات وفق احتياجاتك — من تحليل فجوات واحد إلى التطبيق الكامل والتحضير للتدقيق. ابدأ باستشارة مجانية لمدة ساعة، ثم نقدم لك عرض سعر ثابت.
هل يمكنني تعديل الوثائق؟
بالتأكيد. كل وثيقة تُصدّر كملف Word قابل للتعديل (و PDF)، مع أقسام مميزة توضح بالضبط ما يجب تكييفه لمؤسستك.
أنا استشاري — هل يمكنني استخدامها لعدة عملاء؟
نعم. يمكنك إنشاء عدة ملفات شركات والحصول على حزمة مخصصة لكل واحدة.
ابنِ نظام ISO/IEC 27001 ISMS الخاص بك اليوم
أنشئ حسابًا مجانيًا واحصل على مجموعة الوثائق الكاملة والمخصصة. هل تحتاج إلى دعم عملي؟ مستشارونا على بُعد نقرة واحدة.
بالإضافة إلى استشارة مجانية مع خبير لمدة ساعة
الحزمة الكاملة — مجانًا
بالإضافة إلى استشارة مجانية مع خبير لمدة ساعة